Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Hacker éthique professionnel et analyste en cybersécurité
Je scanne et teste manuellement votre application web ou réseau pour détecter de véritables faiblesses de sécurité, puis je vous fournis un rapport clair sur les actions à entreprendre.
Méthodes et outils : Nessus, Nmap, Burp Suite, OWASP Top 10 (injection SQL, XSS, CSRF, authentification cassée et plus).
Ce que vous recevez :
- Résultats classés Critique / Élevé / Moyen / Faible
- Captures d’écran de preuve de concept
- Conseils étape par étape pour la remédiation
- Résumé exécutif avec détails techniques
Important : je ne teste que les systèmes que vous possédez ou pour lesquels vous avez une autorisation écrite.
Veuillez m’envoyer un message avant de commander avec votre cible et votre périmètre.




Traduction automatique
Allez-vous attaquer mon site web en direct ?
Les tests sont effectués uniquement dans le cadre convenu, autorisé et de manière contrôlée.
Vous réparez aussi les vulnérabilités ?
Le rapport inclut des recommandations pour la correction. Une intervention pratique peut être organisée séparément en tant qu'offre personnalisée.
Quel est le format du rapport ?
PDF avec un résumé exécutif et les résultats techniques.
Un retest est-il inclus ?
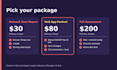
Oui, dans le package Premium.
Cela garantit-il que mon système est à 100 % sécurisé ?
Non. Un pentest est une évaluation à un moment précis, pas une garantie.


