Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Ingénieur en Wazuh, Elastic SIEM et automatisation SOAR
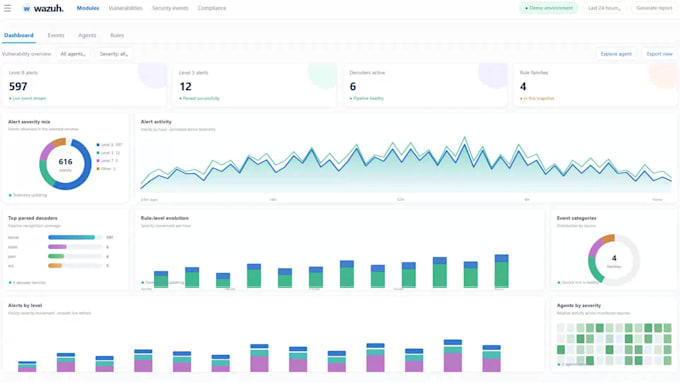
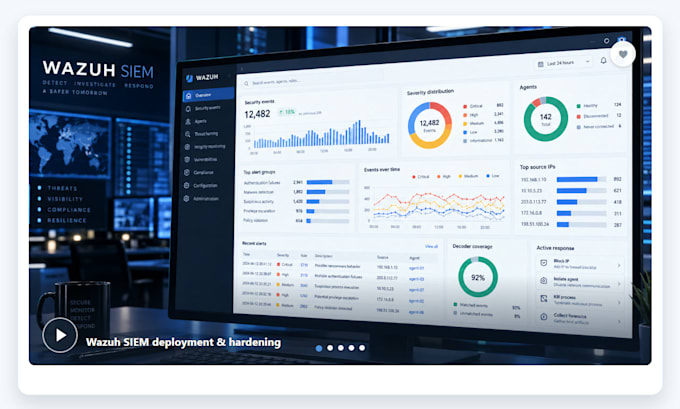
Déployer un Wazuh SIEM prêt pour la production avec Suricata IDS et des tableaux de bord Elastic Security. Je vais installer et renforcer la stack du gestionnaire, de l’indexeur et du tableau de bord, enregistrer des agents Windows et Linux, intégrer les événements Suricata, ajuster le routage des alertes, et fournir une documentation claire pour la passation. Les packages peuvent aller d’un laboratoire à un seul nœud ou à une petite déploiement à des environnements SOC multi-nœuds. Veuillez m’envoyer un message avec votre OS, votre cible cloud ou sur site, le nombre d’agents, et les sources de logs nécessaires avant de commander.
Fournisseur de services cloud:
Autres
Expertise:
Installation
•
Débogage
•
Configuration
Traduction automatique
De quel accès avez-vous besoin ?
Accès SSH ou web temporaire, plus une fenêtre de maintenance et des identifiants administrateur. Utilisez un compte temporaire autant que possible.
Pouvez-vous enregistrer des agents Windows et Linux ?
Oui. Je peux enregistrer et valider des agents Windows et Linux ; des limites de package s’appliquent au nombre d’agents inclus.
Pouvez-vous intégrer Suricata et les tableaux de bord Elastic ?
Oui. Les données d’événements Suricata et les tableaux de bord Elastic Security sont inclus selon le package choisi.