Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Administrateur système Linux pour serveurs piratés, OJS et Moodle
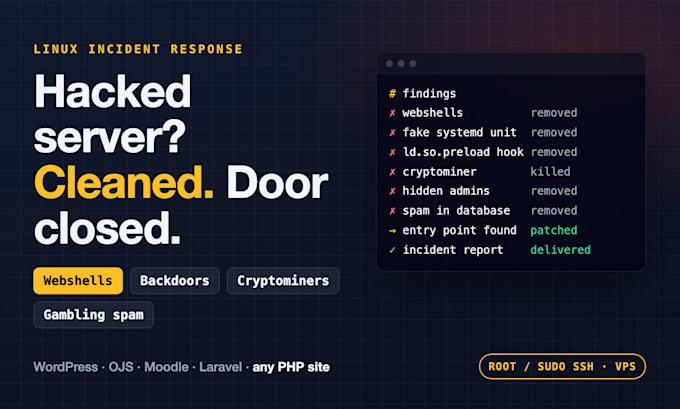
Votre serveur est lent, envoie du spam, affiche des liens vers des sites de jeux d\'argent, ou est signalé par Google ? Nettoyer un seul fichier infecté ne suffit pas - les attaquants laissent des traces de persistance et le site se réinfecte la semaine suivante.
Je fais de la réponse à incident comme pour ma propre flotte :
- Trouver les webshells et les portes dérobées sur tous les sites, pas uniquement WordPress (OJS, Moodle, Laravel, PHP personnalisé)
- Supprimer le spam lié aux jeux d\'argent/SEO injecté dans les fichiers ET dans la base de données
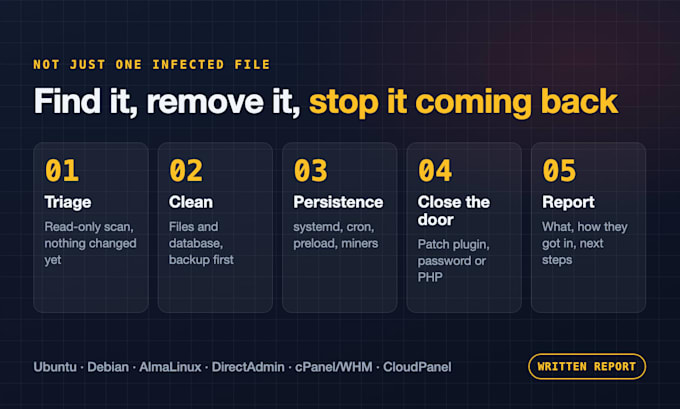
- Chercher la persistance au niveau root : services systemd falsifiés, cron malveillant, ld.so.preload, gsocket, cryptomineurs
- Supprimer les comptes administrateurs cachés
- Trouver et fermer le point d\'entrée (plugin obsolète, mot de passe faible, ancien PHP - passé à PHP 8.0 - 8.5 corrigé)
Vous recevez un rapport d\'incident écrit : ce qui a été trouvé, ce qui a été supprimé, comment ils sont entrés et ce qu\'il faut changer.
IMPORTANT : l\'accès SSH root ou sudo est requis (serveur VPS, dédié ou cloud). L\'hébergement partagé n\'est pas pris en charge.
Vous n\'êtes pas sûr de l\'ampleur des dégâts ? Commencez par le triage basique — aucune modification n\'est apportée à votre serveur.
Système opérateur:
Linux
Traduction automatique
Travaillez-vous sur un hébergement partagé ?
Non pris en charge. La persistance au niveau root (systemd, cron, ld.so.preload) ne peut pas être vérifiée sans accès SSH root ou sudo.
Mon site sera-t-il en panne ?
Le nettoyage se fait en direct avec sauvegardes effectuées au préalable. Toute étape risquée est discutée avec vous avant que je la réalise.
Garantissez-vous l’absence de réinfection ?
Je supprime ce que je trouve et je ferme le point d\'entrée identifié; Premium comprend 7 jours de surveillance. Aucun vendeur honnête ne peut garantir qu\'un serveur ne sera plus jamais piraté.
Faites-vous une sauvegarde avant ?
Bien entendu, et l\'emplacement des sauvegardes est indiqué dans le rapport.