Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Spécialiste en cybersécurité et expert WordPress
Vous avez besoin d’aide pour analyser des preuves numériques après un incident de sécurité ? Un audit forensic approprié peut découvrir des artefacts clés et révéler ce qui s’est réellement passé.
Je réaliserai une analyse forensic numérique autorisée sur vos images disque ou logs et fournirai un rapport professionnel, clair et facile à comprendre.
Ce que je peux analyser :
Ce que vous recevrez :
Pourquoi me choisir ?
Note importante : Je n’analyse que des preuves que vous possédez ou pour lesquelles vous avez une autorisation légale d’inspection. Pas d’espionnage, de hacking, de craquage de mot de passe ou d’activités illégales.


Système opérateur:
Windows
•
Linux
•
Unix
•
IOS
•
Ubuntu
Traduction automatique
Quels formats de fichiers ou types d’images forensic acceptez-vous pour l’analyse ?
J’accepte les formats d’image forensic standard tels que E01, RAW, DD, AFF, ainsi que les fichiers PCAP pour le trafic réseau, les dumps mémoire et les fichiers de logs d’événements système (EVTX).
Quels outils utilisez-vous pour les investigations forensic numériques ?
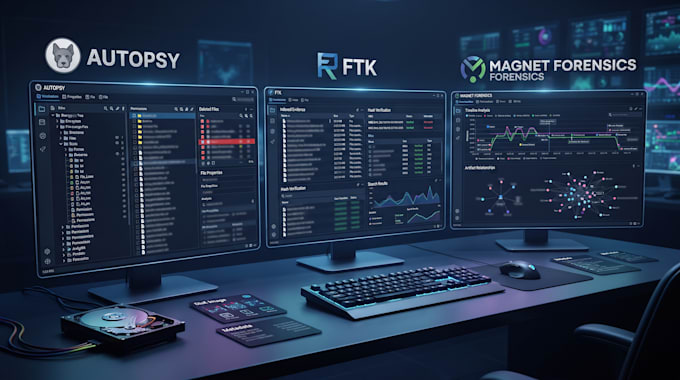
J’utilise des outils forensic standard de l’industrie tels qu’Autopsy, FTK Imager et Magnet AXIOM pour analyser efficacement et précisément les artefacts système, images disque et preuves.
Recevrai-je un rapport forensic clair après l’analyse ?
Oui, vous recevrez un rapport PDF complet comprenant un résumé exécutif, une chronologie des événements, les principales découvertes d’artefacts, des captures d’écran des preuves et des recommandations pratiques.
Analysez-vous des preuves pour des affaires juridiques ou judiciaires en cours ?
Mes services se concentrent sur l’analyse d’artefacts techniques, la réponse aux incidents et les enquêtes internes pour des insights professionnels ou personnels. Je ne fournis pas de témoignages d’experts certifiés en procédure judiciaire.
Pouvez-vous effectuer une forensic à distance ou accéder à des appareils tiers non autorisés ?
Non. Je travaille strictement sur des données, logs ou images disque que vous possédez légalement ou pour lesquels vous avez une autorisation écrite explicite. La surveillance à distance, le craquage de mot de passe ou le hacking non autorisé sont strictement interdits.