Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Audit d’expédition de la build Electron App et de renforcement de la sécurité
Deux choses se passent mal dans la plupart des applications Electron, et aucune n’apparaît dans votre dépôt.
1. Les fusibles de sécurité Electron restent à leurs paramètres par défaut, ce qui permet à l’application d’accepter des arguments de lancement qui fournissent une runtime Node.js à toute entité qui peut la démarrer.
2. Des valeurs de construction se retrouvent dans le paquet : cartes sources, bundles de développement, identifiants que personne ne voulait publier.
J’audite l’artefact que vos clients téléchargent, et non votre dépôt. Rien ne s’exécute.
Vous obtenez :
- Rapport de fusion: quelles sécurités sont désactivées et ce que chacune autorise
- Hygiène de la construction: cartes sources, bundles de développement, canal de mise à jour automatique
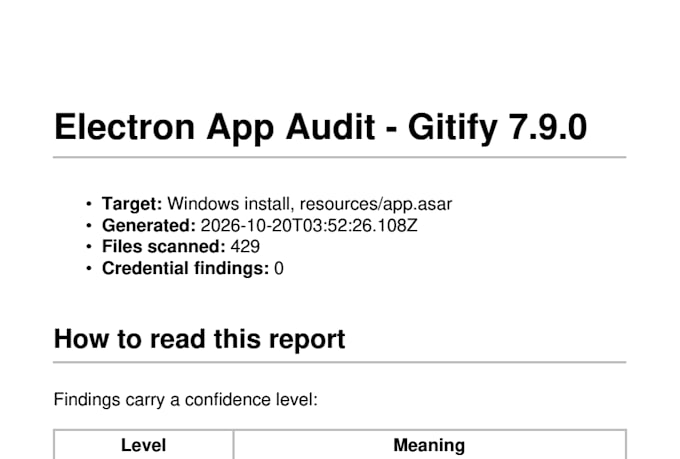
- Détection des secrets: clés API, secrets OAuth, jetons, fichiers .env inclus
- Inventaire des points de terminaison et des analyses
- Couverture et limites: ce que je n’ai pas vérifié
Pas un simple scanner gratuit :
- Chaque secret est noté; les espaces réservés et les clés de test sont exclus
- Les secrets sont masqués – localisation et forme, jamais une clé exploitable
- « Rien trouvé » et « rien vérifiable » constituent des résultats différents
J’ai trouvé les fusibles non configurés dans Gitify (5,4k étoiles); le responsable a crédité l’analyse dans la PR adoptant la correction.
Analyse statique uniquement. Rien n’est exécuté.
Envoyez-moi d’abord votre application et votre plateforme; je vous dirai honnêtement si cela vaut la peine d’être fait.


Technologie de développement:
JavaScript
Traduction automatique
Avez-vous besoin de mon code source ?
Non. La build livrée est le point central. Une analyse du code source ne peut pas montrer ce qui a été intégré au moment de l’empaquetage.
Trouverez-vous toujours une clé divulguée ?
Non. De nombreuses applications sont propres sur les credentials et échouent néanmoins sur le renforcement. C’est pourquoi les vérifications des fusibles et de la build constituent le livrable principal, et non la détection des credentials.
Exécutez-vous l’application ?
Non. Analyse statique des fichiers livrés uniquement. Rien n’est lancé et aucun secret n’est testé sur un service live.
S’agit-il d’un test de pénétration ?
Non, et ne l’achetez pas en vous attendant à cela. Un test d’intrusion attaque un système en fonctionnement pour démontrer ce qui est exploitable. Il s’agit d’une revue statique de la build: elle indique quels fusibles sont désactivés, ce que cela permet, et ce qui a été livré dans le paquet. Si vous avez besoin d’exploitation, trouvez quelqu’un d’autre.
Que faire si vous ne trouvez rien ?
Vous recevez tout de même le rapport, documentant ce qui a été vérifié et ce qui était hors champ. Un résultat propre avec une méthodologie énoncée est utile; un résultat propre sans méthodologie est inutile.
Pouvez-vous résoudre les problèmes ?
Le package Premium inclut un appel de démonstration avec votre développeur. La mise en œuvre reste un périmètre distinct et peut être chiffrée après le rapport.
Mon build est-il gardé confidentiel ?
Oui. Je peux signer un NDA. Les résultats ne sont jamais publiés sans autorisation écrite, et les valeurs secrètes sont masquées dans chaque artefact, y compris le rapport.