Parcourir les catégories
Français
$
USD
Connectez-vous à votre IA
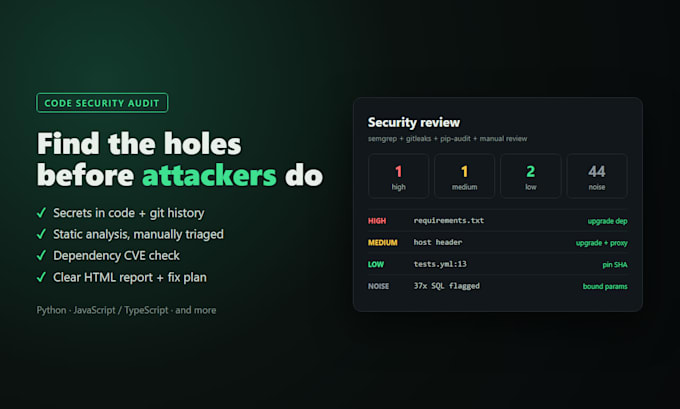
La plupart des équipes n’ont pas de responsable sécurité dédié, mais leur code est tout de même exposé comme s’il en avait un. Je réalise une revue de sécurité complète de votre dépôt : secrets dans le code ET dans l’historique git, analyse statique avec triage manuel (aucun dumping par scanner — chaque constat est vérifié dans VOTRE code), vérification des CVE des dépendances et un rapport clair sur lequel vos développeurs peuvent agir.
Ce que vous obtenez :
- Rapport HTML autonome avec des niveaux de gravité et une analyse de la portée
- Plan de correction priorisé avec des recommandations concrètes
- Note de couverture indiquant exactement ce qui a été vérifié et ce qui ne l’a pas été
- Premium : pull requests de correction ciblées, un thème par PR, avec tests
Langages : Python, JavaScript/TypeScript, et la plupart des autres via les règles du scanner.
Il s’agit d’une revue de sécurité au niveau du code, et non d’un test d’intrusion des infrastructures en production. Un échantillon de rapport issu d’un audit publié d’un projet open source est disponible sur demande.
Technologie de développement:
Python
Traduction automatique
Trouverez-vous toutes les vulnérabilités ?
Aucun auditeur honnête ne peut promettre cela. Vous obtenez une note de couverture indiquant exactement ce qui a été vérifié et ce qui a été ignoré, afin d’éviter toute lacune cachée.
Avez-vous besoin d’un accès à l’environnement de production ou au serveur ?
Non. Une invitation au dépôt ou une archive zip suffit. La revue se fait sur le code source, sans toucher à vos systèmes en production.
Mon code source reste-t-il confidentiel ?
Oui. L’audit s’effectue localement sur ma machine et votre code n’est pas téléversé vers des services tiers. Je suis disposé à signer un NDA et je supprime la copie après livraison.
Pouvez-vous aussi corriger les problèmes que vous trouvez ?
Oui, il s’agit du package Premium : pull requests de correction ciblées, un thème par PR, avec tests. Vous les vérifiez et les fusionnez — rien n’est fusionné sans votre accord.
