Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr


Traduction automatique
Construit en un week-end. Fuité en 30 secondes.
Si votre application codée avec vibe a désactivé le RLS, n'importe qui peut copier la clé Supabase depuis votre site et télécharger toute votre liste d'utilisateurs. Pas de mot de passe. Pas de hacking.
Lovable, Bolt, Base44, Replit, Cursor et Claude Code sont excellents pour la rapidité, mais ils sautent souvent les règles de la base de données et laissent une clé service_role dans le navigateur. Ça fonctionne, donc personne ne vérifie. C'est ainsi qu'une fuite de données Supabase se produit, et la plupart des fondateurs l'apprennent d'un client.
Je suis un ingénieur full-stack senior qui corrige les applications construites avec l'IA pour qu'elles soient sécurisées avant leur lancement.
Comment je sécurise votre application :
Vous recevez un rapport écrit sur ce qui a été exposé et ce que j'ai corrigé.
Stack : Next.js, React, TypeScript, PostgreSQL, Supabase, Prisma/Drizzle, API OpenAI et Claude.
Envoyez-moi un message avec sur quoi vous avez construit, et je vous dirai où je commencerais à vérifier en premier.
Fullstack Engineer Lovable app, Base44 app, Replit app, Supabase Postgresql
Langues
Traduction automatique
Traduction automatique
Que fait réellement un ingénieur de sauvetage Cursor AI ?
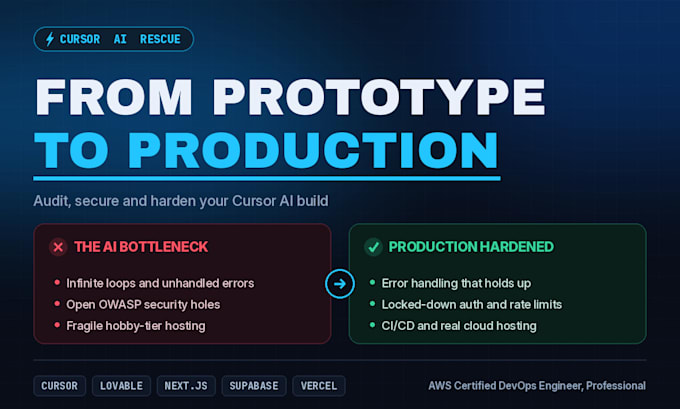
Un ingénieur de sauvetage Cursor AI intervient lorsque votre application générée par prompt se casse. J’analyse votre dépôt, corrige les boucles logiques fragiles, résous la dette technique et transforme votre prototype fragile en une application logicielle stable et prête pour le marché.
Pourquoi les applications construites avec Lovable, Bolt.new ou v0 échouent-elles en production ?
Alors que des outils comme Lovable, v0 et Bolt.new permettent de créer rapidement de beaux frontends, ils manquent de contexte système complet. Ils génèrent souvent des fuites de sécurité cachées, des schémas de base de données faibles et des cas limites d’API non gérés qui plantent sous un trafic utilisateur concurrent réel.
Que comprend votre audit technique complet du code ?
Mon audit de code approfondi examine en détail l’architecture de votre application. Je recherche des bugs logiques profonds, des variables d’environnement non sécurisées, des boucles de coûts API OpenAI non gérées, des appels de fonctions en double et des vulnérabilités critiques côté back-end qui mettent en danger les informations des utilisateurs.
Comment transférez-vous un MVP fragile vers un hébergement en production ?
Je réalise une migration d’infrastructure cloud fluide. Je déplace vos fichiers des serveurs amateurs vers des architectures évolutives comme Vercel, Supabase, Neon ou AWS, en mettant en place des actions GitHub automatisées, des pipelines CI/CD, des environnements de staging et des routines de sauvegarde sécurisées.
Pouvez-vous réparer des webhooks défectueux et des pics de coûts API LLM ?
Oui, je me spécialise dans la stabilisation du middleware backend. Je mets en œuvre un contrôle strict du débit, des mécanismes de fallback en cas d’erreur et des queues de retry résilientes pour les événements webhook, afin d’éviter des pics de facturation accidentels ou la perte de données clients essentielles.
Signerez-vous des accords de non-divulgation (NDA) pour protéger mon code ?
Absolument. La protection de votre propriété intellectuelle et de la confidentialité de vos données est ma priorité. Je suis tout à fait disposé à signer un NDA avant que vous ne me donniez accès à votre dépôt, garantissant que le code de votre startup reste entièrement sécurisé.
Pouvez-vous transformer mon application web responsive en application mobile ?
Oui. Grâce à des étapes personnalisées, je peux envelopper votre code d’application web sécurisée en utilisant des frameworks hybrides comme Capacitor ou Cordova, préparant votre plateforme à réussir les processus de revue pour l’Apple App Store et le Google Play Store.