Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD


Traduction automatique
Votre application construite avec l'IA fonctionne. Mais est-elle réellement sûre à lancer ?
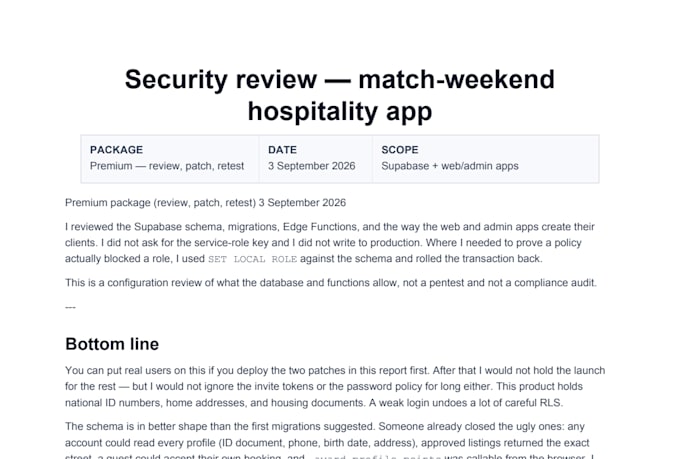
Il s'agit d'une revue technique de sécurité, pas d'un test de pénétration ou d'un audit de conformité. Je vérifie ce que votre configuration Supabase permet réellement, et non ce que votre outil IA prétend être configuré.
Je n'ai besoin que d'un accès en lecture seule, d'une invitation en tant que collaborateur ou de votre schéma/migrations. Je ne demande jamais votre clé de service-role, et toutes les vérifications en direct sont sans risque de rollback.
Je me spécialise dans l'audit d'applications construites avec Lovable, Bolt, Replit, Cursor et Base44 sur Supabase/PostgreSQL, en mettant l'accent sur la Row Level Security (RLS), l'authentification, l'autorisation et l'exposition des données.
Ce que je vérifie : politiques RLS, accès au niveau des tables, accès anonyme, authentification et rôles, fonctions SECURITY DEFINER, clés/identifiants exposés, politiques de stockage, Edge Functions, isolation des données.
Vous recevrez un rapport priorisé Critique / Élevé / Moyen / Recommandation expliquant ce qui ne va pas, pourquoi c'est important et comment le corriger. Sans jargon, sans rapport générique.
Vous souhaitez aussi qu'on le corrige ? Optez pour Premium et je mettrai en œuvre et retesterai les corrections critiques.
Vous ne savez pas quel package choisir ? Envoyez-moi d'abord un message avec votre stack.
Technology Product Engineering Leader
Langues
Traduction automatique
Traduction automatique
Pouvez-vous auditer une application construite avec Lovable ou Bolt ?
Oui — c'est ma spécialité, surtout lorsqu'elle est sur Supabase.
Vérifiez-vous le RLS de Supabase ?
Oui, le RLS est au cœur de l'audit — politiques, accès aux tables, rôles, et si les utilisateurs peuvent accéder aux données des autres utilisateurs.
Utilisez-vous uniquement un scanner de sécurité automatisé ?
Non. Les outils automatisés peuvent manquer des problèmes d'autorisation spécifiques à l'application ou produire de faux positifs. Je vérifie manuellement la configuration et confirme le comportement réel lorsque c'est pertinent.
Avez-vous besoin de ma clé de service-role ou d'un accès administrateur complet ?
Non. Une invitation en lecture seule à votre projet Supabase, ou simplement vos fichiers schema et migration, suffisent pour Basic et Standard. Premium (où je mets en œuvre les corrections) nécessite uniquement un accès en écriture à une copie de staging ou de branche — jamais directement en production.
Et si je ne trouve aucun problème de sécurité ?
C'est un bon résultat — vous recevrez quand même un rapport documentant ce qui a été examiné et confirmant l'état de sécurité.
Pouvez-vous résoudre les problèmes que vous rencontrez ?
Oui, en Premium — je mets en œuvre et reteste les corrections critiques / prioritaires élevées.
S’agit-il d’un test de pénétration ?
Non. Il s'agit d'un audit technique de sécurité et de configuration de l'application, pas d'un pentest formel, d'une certification ou d'un audit de conformité.
De quel accès avez-vous besoin ?
Cela dépend de la portée — je confirmerai précisément ce qui est nécessaire après avoir examiné votre projet.