Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
J’évaluerai votre application web et votre API pour identifier les failles de sécurité en adoptant une approche pragmatique axée sur le risque. Mon expérience en Node.js, Python, AWS et tests d’intrusion me permet d’examiner à la fois le comportement de l’application et les voies d’attaque courantes liées au back-end ou au cloud.
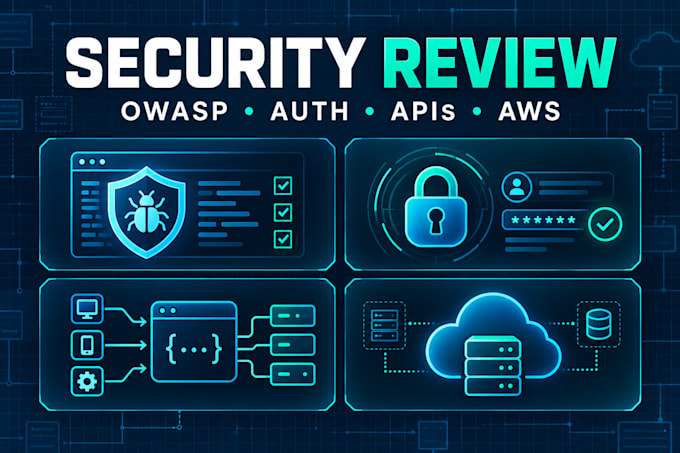
Selon votre forfait, je peux tester l’authentification et l’autorisation, la validation des entrées, la gestion des sessions, les points d’accès API, la logique métier, les en-têtes de sécurité, les données exposées et les risques courants OWASP.
Vous recevrez :
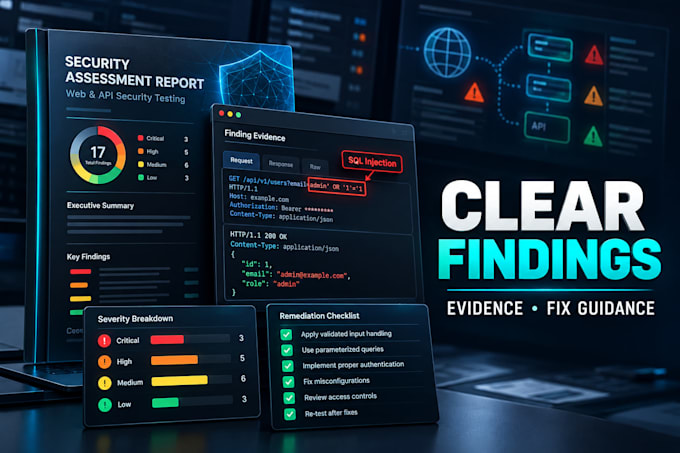
Des conclusions claires classées par gravité
Des preuves et des étapes reproductibles
Des conseils de remédiation concrets
Des captures d’écran annotées
Un rapport récapitulatif concis
Les forfaits Standard et Premium offrent une couverture fonctionnelle et navigateur plus étendue. Le forfait Premium apporte une couverture plus approfondie, des checks de performance et de charge, et une retest des correctifs signalés.
Je teste uniquement les systèmes dont vous êtes propriétaire ou que vous êtes expressément autorisé à évaluer. Veuillez me contacter avant de passer commande si votre périmètre comprend de nombreuses applications, une grande API, des tests de charge en production ou une infrastructure AWS.
Test d'applications:
Application Web
Technologie de développement:
Node.js
•
Python
Appareil:
PC
•
Mac
•
Linux
Traduction automatique
Exigez-vous une autorisation pour effectuer le test ?
Oui. Je ne teste que les systèmes que vous possédez ou pour lesquels vous disposez d’une autorisation explicite. Vous devez confirmer l’autorisation et le périmètre approuvé avant le début des travaux.
De quel accès et quelles informations avez-vous besoin ?
Veuillez fournir les URL cibles, les points d’entrée API dans le périmètre ou la documentation, les identifiants de test lorsque nécessaire et les exclusions éventuelles. Un environnement de préproduction est privilégié.
Pouvez-vous tester des applications développées avec Node.js, Python ou hébergées sur AWS ?
Oui. Mon expérience inclut Node.js, Python, AWS et les tests d’intrusion. La couverture exacte dépendra du forfait choisi et du périmètre convenu.
Cela garantira-t-il que mon application ne présente aucune vulnérabilité ?
Aucun test de sécurité ne peut garantir l’absence totale de vulnérabilités. Je fournis une évaluation limitée dans le temps du périmètre convenu et des recommandations pragmatiques de remédiation pour les conclusions confirmées.