Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
sécurité
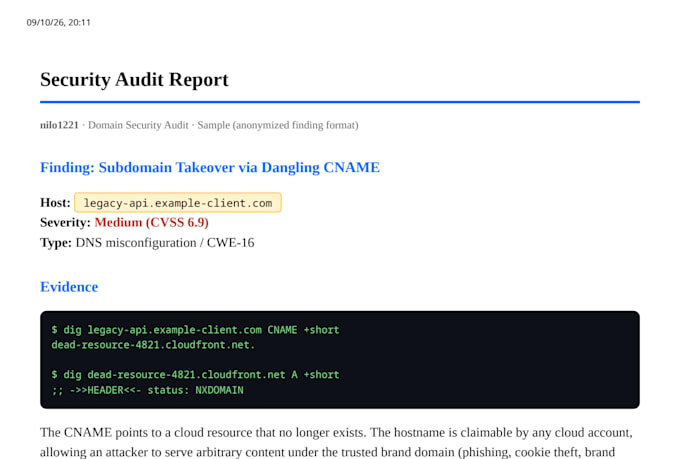
Les enregistrements DNS de votre domaine peuvent pointer vers des ressources cloud inactives, et n'importe qui peut en revendiquer la propriété. Il s'agit d'une prise de contrôle de sous-domaine : un attaquant sert du contenu sous le nom de domaine de CONFIANCE. Je recherche ces vulnérabilités sur des plateformes de bug bounty — maintenant, j'offre la même reconnaissance automatisée en tant que service d'audit.
CE QUE JE Vérifie - 100% passif, aucune intrusion :
- CNAMEs orphelins sur AWS, Azure, CloudFront, Unbounce, Heroku et plus de 15 autres fournisseurs
- Empreintes de services non revendiqués
- Fichiers sensibles exposés (.git, .env, sauvegardes)
- Mauvaise configuration DNS et risques de délégation NS
- Secrets et clés API dans du code public
RÉSULTAT : rapport PDF clair - chaque découverte avec preuve, gravité et étapes exactes pour la correction.
Vous devez posséder le domaine ou avoir une autorisation écrite.


Fournisseur de services cloud:
Amazon Web Services
Expertise:
Autres