Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Traduction automatique
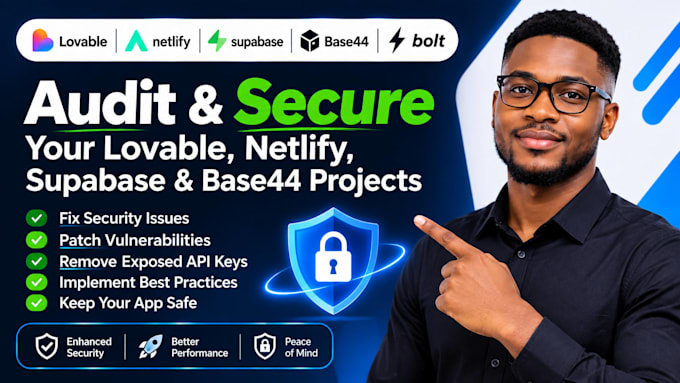
Votre application Lovable fonctionne. Mais est-il sûr de la lancer ?
Des constructeurs IA tels que Lovable, Bolt, Base44, Replit, v0 et Cursor livrent souvent des applications codées avec des tables Supabase ouvertes, des politiques RLS manquantes, des clés API exposées et une authentification défaillante. Je réalise un audit Supabase RLS et un audit de sécurité Lovable qui montrent ce que quelqu’un pourrait lire, modifier ou détruire.
CE QUE JE VÉRIFIE
CE QUE VOUS OBTIENDREZ
COMPATIBLE AVEC
Lovable, Lovable Cloud, Bolt.new, Base44, Replit, v0, Cursor, Claude Code, Next.js, Supabase, Firebase, Vercel.
Envoyez-moi un message avant de commander avec votre plateforme et une brève description de l’application. Partagez l’accès par invitation, jamais votre mot de passe.
AI Automation Ecommerce Builder n8n Shopify Claude Code Vibe Code Fix
Langues
Traduction automatique
Traduction automatique
Auditez-vous des applications construites avec Lovable, Bolt, Base44, Replit ou v0 ?
Oui. J’audit des applications codées avec vibe sur un backend Supabase : Lovable, Lovable Cloud, Bolt.new, Base44, Replit, v0 et Cursor, ainsi que des applications Next.js sur Vercel. Pas sûr pour la vôtre ? Envoyez-moi d’abord votre lien.
Que couvre l’audit Supabase RLS ?
Les politiques RLS sur chaque table, les clés API exposées, la clé service_role dans le frontend, et l’authentification et les rôles Supabase. Les buckets de stockage et les edge functions constituent une option Basic. Standard ajoute des vérifications Stripe. Premium inclut les corrections.
Corrigez-vous les problèmes ou vous vous contentez de les signaler ?
Basic et Standard fournissent un rapport classé par sévérité et une liste de corrections. Premium inclut les corrections et un retest. Je travaille sur une copie ou une branche et je teste avant livraison, afin que votre application live ne soit pas touchée avant votre approbation.
De quel accès avez-vous besoin de ma part ?
Votre lien de projet et votre plateforme. Pour un audit plus approfondi, partagez l’accès Supabase ou GitHub par invitation. N’envoyez jamais vos mots de passe. Vous pouvez retirer mon accès dès que je livre.
S’agit-il d’un test d’intrusion ou d’une garantie de sécurité ?
Non. Il s’agit d’un examen de sécurité de ce que vous autorisez, et non d’un test d’intrusion ou d’une certification. Aucune évaluation ne peut garantir zéro vulnérabilité, mais vous disposerez de constatations claires et classées sur lesquelles agir.
Combien de temps dure l’audit et que dois-je envoyer d’abord ?
Basique : 2 jours, Standard : 3 jours, Premium : 5 jours. Envoyez votre plateforme, le lien de l’application, une brève description et ce qui vous inquiète le plus, comme les paiements, les connexions ou les données utilisateur. Contactez-moi avant de commander si vous hésitez.
Pouvez-vous vérifier aussi mes paiements et webhooks Stripe ?
Oui, Standard et Premium incluent une vérification Stripe : gestion des webhooks, événements en double et clés exposées dans le frontend. Basique couvre uniquement RLS, clés API et authentification. Optez pour l’option supérieure si vous acceptez des paiements.