Parcourir les catégories
Français
$
USD
Connectez-vous à votre IA

Traduction automatique
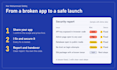
Votre application générée par IA fonctionne sur votre ordinateur portable. Mais est-elle sûre pour de vrais utilisateurs ? Je corrigerai les bugs et comblerai les failles de sécurité avant que vos clients ne les découvrent.
Pourquoi travailler avec moi :
Ce que vous obtenez :
Compatible avec : Lovable, Bolt, Replit, Cursor, v0, Base44, Claude Code, Next.js, React, Django, Supabase, Firebase et PostgreSQL.
La plupart des projets livrés en 7 jours.
Veuillez me contacter avant de commander. J’examinerai votre application et confirmerai le périmètre exact et le prix, afin d’éviter toute surprise.
AI Automation and Python Engineer, n8n, Claude Code, Data Pipelines
Langues
Traduction automatique
Traduction automatique
Pouvez-vous réparer des applications construites avec Lovable, Bolt ou Replit ?
Oui. Je travaille avec le code que ces outils produisent : React, Next.js, Node, Python, Supabase et Firebase. Invitez-moi dans votre dépôt GitHub et je confirmerai avant que vous commandiez.
Que contient le rapport de sécurité ?
Un court PDF en langage clair : chaque problème, sa gravité, ce que j’ai corrigé et ce que vous devez encore faire. Il suit le Top 10 OWASP.
Pouvez-vous garantir que mon application est à 100 % sécurisée ?
Aucun ingénieur honnête ne peut le nier. Je vérifie les risques les plus courants et les plus dangereux, je répare ce que je trouve et je le documente afin que votre risque soit considérablement réduit.
Comment puis-je vous donner un accès en toute sécurité ?
Invitez-moi dans votre dépôt GitHub et donnez-moi des droits d’accès. Ne transmettez jamais de mots de passe ou de clés dans le chat. Vous pouvez me retirer l’accès après livraison.
Combien de temps pouvez-vous livrer?
Corrections de bugs en 3 jours, revues de sécurité en 5, MVP complet en 10. La plupart des projets sont livrés en 7 jours. Pour les applications plus volumineuses, une offre personnalisée.
À qui appartient le code ?
Oui, en effet. Je me spécialise dans la rédaction d’articles de sécurité optimisés pour le référencement (SEO). En effectuant une recherche de mots-clés et en les intégrant naturellement, vos articles ont un réel potentiel de classement et d’attirer un trafic organique vers votre site.