Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Votre testeur de pénétration détente
Livrer rapidement en tant que fondateur solo signifie souvent sauter l’étape de la revue de sécurité. C’est ainsi que des clés API exposées, une authentification cassée et des points d’accès non protégés finissent en production, et comment un mauvais acteur peut provoquer une fuite de données, une liste de clients divulguée ou un compte d’hébergement suspendu.
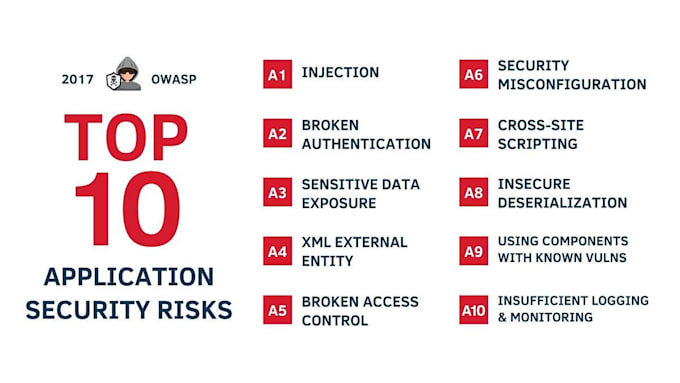
Je suis un testeur d’intrusion certifié eJPT avec une expérience pratique dans l’audit de systèmes de production réels, pas seulement des listes de contrôle OWASP copiées-collées dans un rapport. Je testerai votre SaaS, votre application web ou votre API comme le ferait un attaquant, et je vous remettrai une liste claire et priorisée de ce qu’il faut corriger en premier.
Ce que je vérifie (selon votre package) :
Ce que vous recevrez : Un rapport classé par gravité (Critique / Élevé / Moyen / Faible), chaque problème identifié


Traduction automatique
S’agit-il d’un test de pénétration complet ou d’une évaluation de vulnérabilités ?
Une évaluation de vulnérabilités — scan automatisé et revue manuelle pour identifier et documenter les faiblesses. Un test de pénétration complet va plus loin en exploitant activement les failles et en utilisant l’ingénierie sociale, et est prévu comme une commande personnalisée.
Allez-vous réellement exploiter les vulnérabilités que vous trouvez ?
Je confirme que j’utilise uniquement des tests de preuve de concept sûrs et non destructifs — pas d’exfiltration de données, pas d’actions destructives. L’objectif est de prouver que le problème existe, sans causer de dommages.
Dois-je vous donner accès ou des identifiants de production ?
Les environnements de staging/test sont fortement préférés. Si la production est la seule option, les tests sont planifiés en période de faible trafic et de manière conservatrice.
Que se passe-t-il si je ne trouve aucune vulnérabilité ?
Vous recevrez également un rapport complet documentant précisément ce qui a été testé et confirmant que ces zones sont sécurisées — utile pour la due diligence des investisseurs ou les exigences de conformité.