Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Professionnel juridique agréé
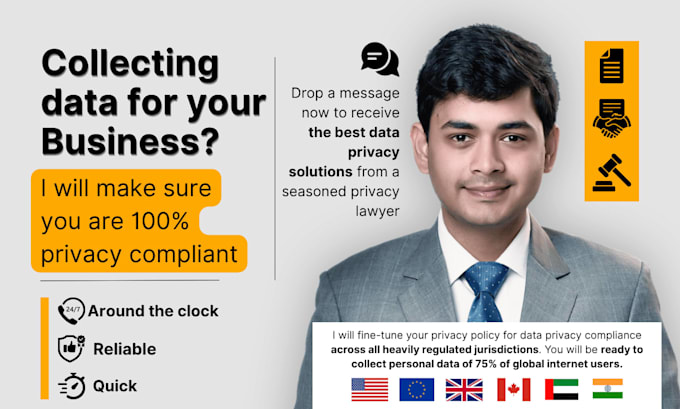
Je vous aiderai à collecter des données personnelles via votre logiciel, site web ou application mobile, en mettant à profit mon expertise en droit mondial de la protection des données et conformité.
En tant qu’avocat agréé avec plus de 5 ans d’expérience (ancien consultant chez Deloitte et EY ; ancien associé dans un cabinet d’avocats), j’ai réalisé la conformité à la protection des données pour plus de 50 produits numériques, dans des secteurs tels que le commerce électronique, l’IA générative, la publicité technologique, la fintech, le jeu vidéo, le divertissement et les médias sociaux.
Mon expertise consiste à créer des cadres de contrôle communs pour aider les entreprises à gérer leurs exigences de conformité en matière de confidentialité à travers plusieurs lois nationales, notamment GDPR, CCPA, COPPA, HIPAA, PIPEDA, UAE PDPL et DPDPA.
Dans cette service, je réaliserai une évaluation de la protection des données de votre entreprise et fournirai des documents comprenant :
Domaine juridique:
Affaire (société)
Pays cible:
Dans le monde entier
Type d'accord:
Autres
Veuillez noter qu'il n'y a pas de procédure de vérification pour ce service. Nous vous recommandons de contacter le freelance et de vérifier toutes les informations nécessaires avant de passer votre commande. Les freelances Pro de cette catégorie sont passés par un processus de vérification. En savoir plus ici.
Traduction automatique
Quand ai-je besoin d’une politique de confidentialité ?
Vous avez besoin d’une politique de confidentialité dès que votre entreprise, site web ou application commence à collecter, stocker, traiter ou partager des informations personnelles identifiables (PII). Cela concerne la collecte active via des formulaires et passive via des cookies, le suivi de localisation ou la journalisation IP.
Quelle est la différence entre une politique de confidentialité, une notice et une bannière ?
Une politique de confidentialité est votre document interne principal détaillant toutes les pratiques de gestion des données. Une notice de confidentialité est la page externe destinée à l’utilisateur expliquant quelles données vous collectez et pourquoi. Une bannière est une fenêtre pop-up immédiate sur le site demandant le consentement de l’utilisateur pour le suivi de ses données.
Une seule politique de confidentialité suffit-elle pour la collecte de données dans plusieurs pays et états ?
Oui, en utilisant un cadre de contrôle commun (CCF). Un CCF est une stratégie de conformité unifiée. Au lieu de gérer plusieurs lois mondiales sur la vie privée, nous cartographions les exigences communes et adoptons la norme la plus stricte. Cela crée un ensemble unique de contrôles internes répondant à toutes les réglementations mondiales applicables.
Qu’est-ce qu’une évaluation de la vie privée ou DPIA ?
Une évaluation de la vie privée est un audit complet de la gestion des données par votre organisation. Nous évaluons tous les produits, services, processus, plateformes, relations clients et fournisseurs à travers une optique de vie privée. La DPIA est une évaluation spécifique à un produit, réalisée avant son lancement.
Que contient le rapport d’évaluation de la vie privée ?
Ce rapport final détaille les résultats de votre évaluation de la vie privée. Il inclut généralement la cartographie des données clients, une analyse des écarts par rapport à la législation, une évaluation des risques liés aux fournisseurs tiers, et une feuille de route priorisée pour la remédiation afin d’atteindre la conformité réglementaire complète.
Qu’est-ce qu’un accord ou addendum de traitement des données (DPA) ?
Un accord ou addendum de traitement des données (DPA) est un contrat contraignant B2B régulant la gestion des données clients par les fournisseurs. Il impose des clauses strictes de confidentialité et des normes de sécurité pour garantir que les transferts transfrontaliers de données restent conformes à la loi.
Ai-je besoin d’un rapport sur la confidentialité des données des enfants ?
Un « enfant » varie selon les pays (par exemple, moins de 13 ans aux États-Unis, mais 13-16 ans dans l’UE/UK). Ce rapport analyse votre produit, contenu et UI pour évaluer la probabilité que des enfants l’utilisent. Il définit l’âge cible, met en place des règles de consentement parental et garantit que vous respectez les lois mondiales sur la sécurité des enfants.
Qu’est-ce qu’un rapport sur les dark patterns en UI/UX ?
Les dark patterns sont des tactiques de conception manipulatrices qui incitent les utilisateurs à partager plus de données que prévu, comme cacher l’option de refus des cookies. Les régulateurs infligent de lourdes amendes pour cela. Ce rapport audite la conception de votre plateforme pour garantir que le consentement des utilisateurs est obtenu librement, équitablement et de manière transparente.
Ai-je besoin d’une divulgation d’utilisation de l’IA ou d’une politique d’IA responsable ?
Oui, si votre plateforme utilise l’IA pour traiter des données utilisateur, prendre des décisions automatisées, générer du contenu ou entraîner des modèles, une divulgation transparente est légalement requise. Une politique d’IA responsable définit vos engagements en matière de minimisation des données, de réduction des biais et de supervision humaine des algorithmes.
Qu’est-ce qu’un registre des activités de traitement (RoPA) ?
Un registre des activités de traitement (RoPA) documente les opérations de traitement des données personnelles d’une organisation, en détaillant les catégories de données, les finalités de collecte, les délais de conservation, les destinataires, et les contrôles de sécurité techniques. Il est exigé par la loi dans certaines réglementations sur la vie privée comme le GDPR.