Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Audit d'applications IA et montage de vidéos courtes
Lancer un SaaS construit avec l’IA (Cursor, Claude Code, Lovable, Bolt, Replit) ? Avant que les utilisateurs, les données et les paiements ne transitent, obtenez une revue indépendante en lecture seule des risques faciles à manquer lorsque vous déployez rapidement.
COMMENT ÇA FONCTIONNE
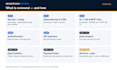
Je scanne une copie en lecture seule de votre code, puis vérifie manuellement chaque point critique et élevé que le scan détecte : une liste priorisée, pas du bruit de scanner.
FORMULES
Basic : scan automatisé des secrets et configurations, dépendances et vulnérabilités connues, risques liés à l’IA/LLM, configuration de l’infrastructure. Pas de revue manuelle de l’authentification, des API ou de la logique métier.
Standard : ajoute une revue manuelle de l’authentification et de l’exposition des API, plus UNE des trois : autorisation, logique de paiement ou isolation des données.
Premium : couvre les trois domaines, un plan de remédiation classé par exploitabilité et effort, un re-scan après vos corrections, une présentation de 30 minutes.
CONFIDENTIALITÉ
L’analyse s’effectue localement ; votre code n’est jamais téléchargé à des tiers. Mode hors ligne sur demande. Les copies sont supprimées dans les 30 jours.
NON INCLUS
Ce n’est pas un test d’intrusion, il n’y a pas de tests d’attaque en direct, ce n’est pas une certification, aucune garantie que tous les problèmes soient détectés.
Scan automatisé avec revue humaine de chaque point signalé.
Test d'applications:
Application Web
Appareil:
PC
•
Mac
•
Linux
•
iPhone
•
Téléphone mobile Android
Traduction automatique
S’agit-il d’un test de pénétration ?
Non. Il s'agit d'une revue en lecture seule de votre code source et de votre configuration. Rien n'est attaqué, exploité ou exécuté contre vos systèmes en production.
Que dois-je fournir ?
Une copie en lecture seule du dépôt (zip ou invitation à un dépôt en lecture seule), votre pile technologique, et une confirmation que vous possédez le code ou que vous êtes autorisé à le faire examiner.
Testez-vous mon application en production ou les parcours utilisateur ?
Non. Les tests en production ne sont pas inclus dans aucun forfait sauf accord écrit séparé.
Quel forfait dois-je choisir ?
Basique pour une analyse automatisée avec des résultats critiques ou élevés vérifiés manuellement. Standard si des utilisateurs se connectent et appellent votre API. Premium si vous avez des rôles/équipes, des paiements et plusieurs données clients.
Résolvez-vous les problèmes ?
Non — vous recevez des localisations et des conseils de remédiation (Standard/Premium). C'est vous qui décidez ce qu'il faut corriger. Le Premium inclut un re-test après vos corrections.
Que se passe-t-il avec mon code ?
Analysé localement, jamais téléchargé sur un service tiers, partagé avec personne, et supprimé dans les 30 jours suivant la livraison (plus tôt sur demande).
Pouvez-vous garantir que mon application est sécurisée ?
Personne ne peut vraiment le garantir. Les outils automatisés produisent des faux positifs et des faux négatifs ; le rapport indique quelles zones ont été examinées et lesquelles ne l'ont pas été.
Mon produit utilise MCP / agents IA — est-ce couvert ?
Les règles IA/LLM s'exécutent dans chaque forfait ; une revue de sécurité dédiée MCP/outils est incluse dans Standard et Premium lorsque votre produit utilise MCP.
Le forfait Basic inclut-il une revue de sécurité manuelle ?
Seulement la vérification des résultats critiques ou élevés issus de l'analyse automatisée. La revue manuelle de l'authentification, de l'exposition API, de l'autorisation, des paiements ou de l'isolation des données est incluse dans Standard (auth, API + une zone) et Premium (toutes).