Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Traduction automatique
La plupart des risques de fuite proviennent de la configuration et non du code. En examinant 1 000 sites web ordinaires de l’extérieur, 79 % n’avaient pas de Content-Security-Policy, 61 % n’avaient pas de HSTS et 58 % pouvaient être encadrés par n’importe quel autre site. La plupart de ces problèmes se corrigent en une ligne.
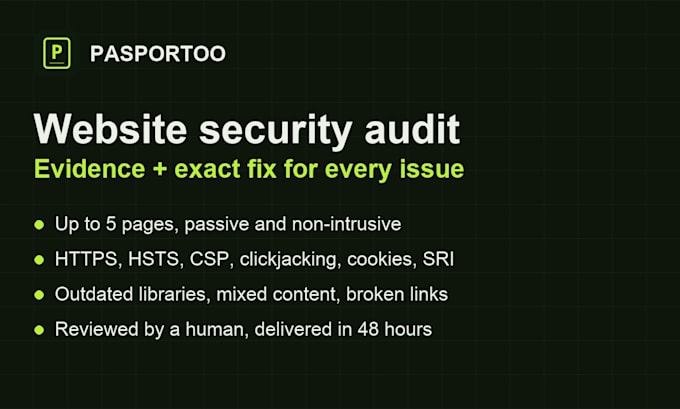
Ce que je vérifie (passif et non intrusif, sans attaques, sans connexion nécessaire) :
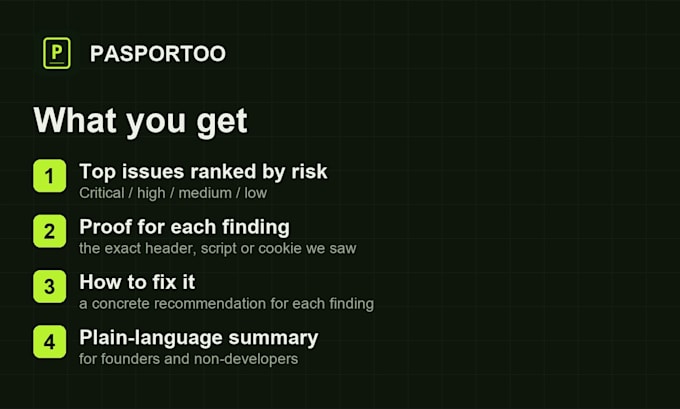
Ce que vous obtenez :
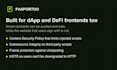
Pour les dApps et DeFi : les frontends constituent une cible croissante, même lorsque les contrats sont audités. Le package Premium met l’accent sur ce qui limite l’injection ou le swapping de scripts sur les pages où les utilisateurs connectent un portefeuille.
Non inclus : tests d’intrusion actifs, zones protégées par login, audits de contrats intelligents.
Envoyez-moi votre URL et je commence.
Veuillez noter qu’il est contraire aux politiques de Fiverr pour les freelances d’inclure des thèmes, des modèles ou tout autre élément d'autrui qui enfreint les droits de tiers ou les lois applicables pour les livrables. En savoir plus en lisant notre Guide pour une création numérique responsable.
Website security audits for startups and dApps
Langues
Traduction automatique
Traduction automatique
S’agit-il d’un test de pénétration ?
Non. Il s’agit d’une revue passive de ce que reçoit le navigateur de chaque visiteur. Rien n’est attaqué ni surchargé. Pour un test d’intrusion autorisé, contactez-moi d’abord.
Avez-vous besoin d'accès à mon serveur ou à mon code ?
Non. Il s’agit uniquement de l’URL publique. Si vous souhaitez que les correctifs soient appliqués pour vous, demandez une offre personnalisée.
Cela protégera-t-il ma dApp contre un détournement DNS ?
Pas à lui seul. La sécurité DNS et celle du registraire se situent en dehors du site web. La revue couvre les protections côté navigateur (CSP, SRI, protection contre le framing, HSTS) qui limitent ce que peut injecter un attaquant. Je précise les domaines où il faut durcir le DNS et le registre.
Puis-je obtenir une révision après les corrections ?
Oui, en Standard et Premium.