Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Consultant en cybersécurité et automatisation IA, 30 ans d'architecture réseau
Qui je suis
Plus de 30 ans d’expérience dans l’architecture des télécommunications et de la sécurité des réseaux, maintenant spécialisé dans l’aide aux fabricants de logiciels et de matériel pour respecter les obligations de déclaration de vulnérabilités et d’incidents de l’article 14 du Cyber Resilience Act (CRA) de l’UE.
Ce que comprend cette service
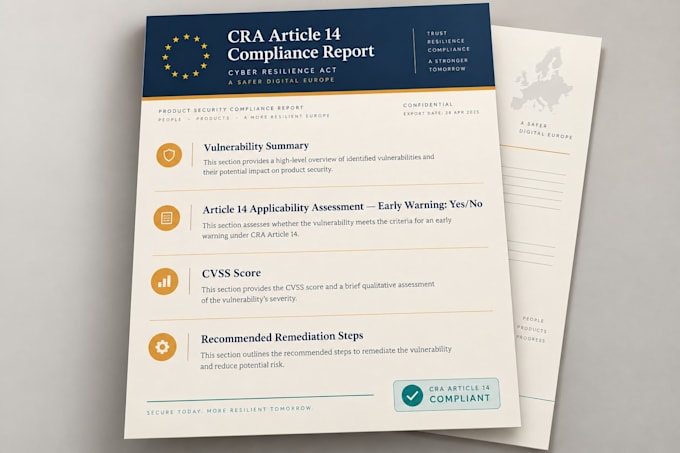
J’analyse vos données de vulnérabilité ou d’incident de sécurité signalées par rapport aux exigences de l’article 14 du CRA et aux indicateurs de gravité ou d’exploitation pertinents, notamment CVSS, EUVD et CISA KEV si applicable. Ensuite, j’identifie si des obligations de déclaration précoce ou d’incident peuvent être déclenchées et je prépare une documentation claire pour votre revue et soumission.
Ce service peut inclure :
Évaluation du risque de vulnérabilité ou d’incident
Revue de l’applicabilité de l’article 14 du CRA
Conseils pour la déclaration et rédaction de documents préliminaires
Recommandations pour la remédiation
Ce dont j’ai besoin de votre part
Envoyez votre rapport de vulnérabilité, votre journal de sécurité, les détails de l’incident ou l’export SBOM. Aucune information d’identification ou accès à une infrastructure en direct n’est requis.
Passons à l’action
Choisissez un forfait et envoyez vos données via le formulaire de requirements. Je les analyserai et vous fournirai le rapport convenu dans le délai indiqué.