Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Consultant en cybersécurité : VAPT, tests de sécurité et audits
Surveillance SOC, analyse d’incidents et support EDR
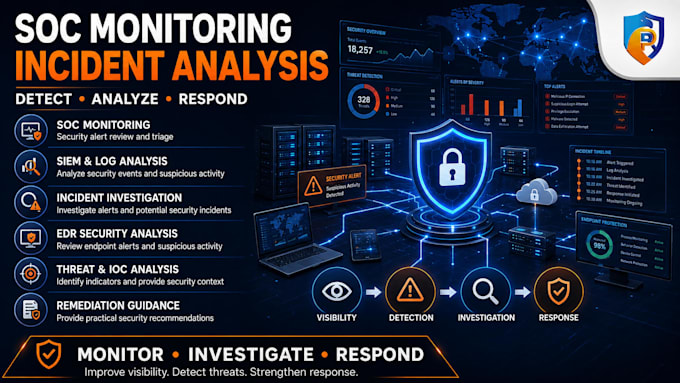
Renforcez vos opérations de sécurité avec une surveillance SOC professionnelle, l’analyse des alertes de sécurité, l’enquête sur les incidents, la revue du SIEM et le support EDR.
Nos services incluent :
Revue et triage des alertes de sécurité
Analyse du SIEM et des logs
Identification des alertes à haut risque
Enquête et analyse des incidents
Revue des alertes EDR et des points de terminaison
Identification des menaces et IOC
Analyse des faux positifs
Soutien à la détection des menaces
Conseils pour la réponse initiale aux incidents
Recommandations de remédiation
Constats de sécurité et rapports
Nous aidons les entreprises à améliorer leur visibilité en matière de sécurité, à identifier les activités suspectes, à enquêter sur les événements de sécurité et à renforcer leurs capacités de détection et de réponse.
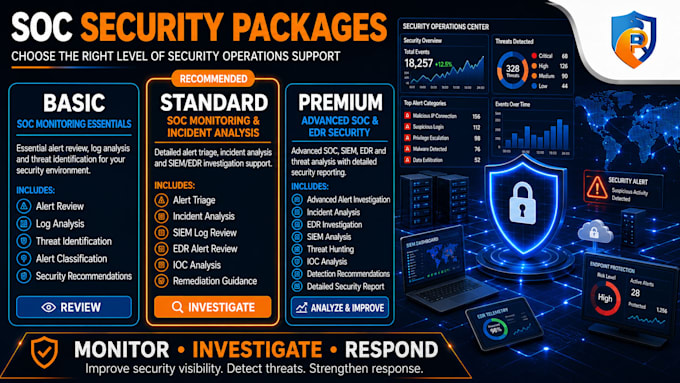
Basique : Revue essentielle des alertes et de la sécurité.
Standard : Surveillance SOC détaillée et analyse d’incidents.
Premium : Surveillance SOC avancée, SIEM, EDR et analyse des menaces avec rapports détaillés.
Veuillez nous contacter avant de commander avec votre plateforme de sécurité, votre environnement et vos exigences afin que nous puissions confirmer la portée appropriée.

Système opérateur:
Windows
•
Linux
•
Unix
•
IOS
•
Android
Traduction automatique
Quels plateformes SOC et de sécurité prenez-vous en charge ?
Nous supportons les plateformes courantes de SIEM, EDR, XDR et de surveillance de la sécurité. Merci de nous communiquer le nom de votre plateforme et votre environnement avant de passer commande afin que nous puissions confirmer la compatibilité.
Fournissez-vous une surveillance des alertes SOC ?
Oui. Nous pouvons examiner, trier, classer et analyser les alertes de sécurité. Une surveillance continue ou 24/7 peut être organisée séparément en fonction de votre environnement et de vos besoins.
Pouvez-vous analyser les logs SIEM ?
Oui. Nous pouvons examiner les logs SIEM et de sécurité pertinents pour identifier les activités suspectes, les événements à haut risque, les anomalies et les problèmes de sécurité potentiels.
Fournissez-vous un support EDR ?
Oui. Nous pouvons examiner les alertes EDR, enquêter sur l'activité des endpoints, analyser les événements suspects, identifier les indicateurs et proposer des étapes de remédiation recommandées.
Pouvez-vous enquêter sur des incidents de sécurité ?
Oui. Nous pouvons enquêter sur les alertes et incidents de sécurité, analyser les preuves disponibles, identifier les indicateurs potentiels et fournir des conclusions ainsi que des recommandations pour la suite.
Pouvez-vous analyser les alertes faussement positives ?
Oui. Nous pouvons examiner les alertes suspectes ou répétées, évaluer leur contexte, distinguer les faux positifs potentiels et proposer des recommandations pour améliorer la qualité des alertes.
Vais-je recevoir un rapport de sécurité ?
Oui. Selon le package choisi, vous pouvez recevoir des conclusions, des observations pertinentes, le contexte de risque et des recommandations pratiques de remédiation.