Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Spécialiste en cybersécurité et test d'intrusion d'applications web
Protégez votre application web grâce à des tests de sécurité professionnels
Vous vous interrogez sur les vulnérabilités de sécurité de votre site web ou de votre application web ?
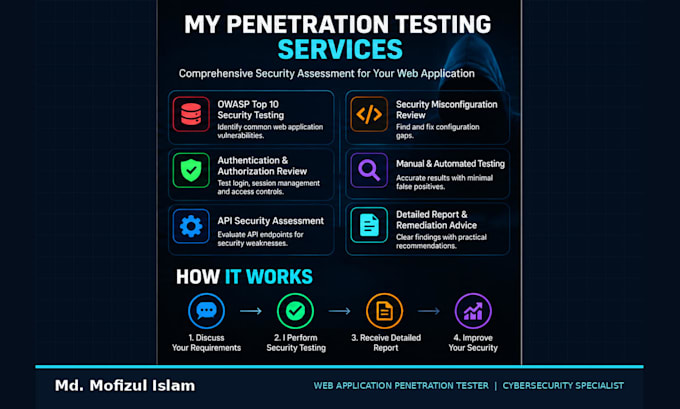
Je propose des services autorisés de test d’intrusion d’applications web et d’évaluation des vulnérabilités pour identifier les risques potentiels.
Mes services incluent :
Ce que vous recevrez :
Tous les tests nécessitent une autorisation écrite et un périmètre convenu. Aucun test destructif ni accès non autorisé n’est inclus.
Veuillez me contacter avant de commander pour discuter du périmètre et des exigences de votre projet.


Traduction automatique
Qu'est-ce que le test d'intrusion des applications web ?
Le test d’intrusion d’application web est une évaluation de sécurité qui identifie les vulnérabilités potentielles sur les sites web et les applications web. J’évalue les faiblesses de sécurité selon les directives OWASP et je fournis des recommandations actionnables pour améliorer la sécurité des applications.
Pour quels types de vulnérabilités effectuez-vous des tests ?
J’évalue les risques courants de sécurité des applications web, notamment l’injection SQL, les attaques XSS (Cross-Site Scripting), les contrôles d’accès cassés, les faiblesses d’authentification, les mauvaises configurations de sécurité et d’autres vulnérabilités couvertes par l’OWASP Top 10.
Réalisez-vous des tests de pénétration manuels ou automatisés ?
J’utilise une combinaison de tests manuels et de balayage automatisé des vulnérabilités lorsque c’est approprié. La vérification manuelle permet de réduire les faux positifs et d’apporter une compréhension plus précise des risques de sécurité.
Recevrai-je un rapport détaillé de test d’intrusion ?
Oui ! Vous recevrez un rapport professionnel d’évaluation de sécurité contenant les vulnérabilités identifiées, les niveaux de gravité, des explications techniques, des preuves à l’appui lorsque pertinent et les étapes de remédiation recommandées.
Pouvez-vous tester des sites construits avec WordPress, PHP, Laravel ou d’autres technologies ?
Oui, je peux évaluer des applications web construites avec différentes technologies, notamment WordPress, PHP, Laravel et des applications basées sur JavaScript, selon le périmètre convenu du projet.
Fournissez-vous des tests de sécurité OWASP Top 10 ?
Oui ! Mon évaluation de sécurité suit les méthodologies de test OWASP pertinentes pour identifier les vulnérabilités courantes des applications web et améliorer la posture de sécurité de votre site.
Les tests d’intrusion affecteront-ils les performances de mon site ?
Je privilégie des tests de sécurité contrôlés et non destructifs afin de minimiser les risques opérationnels. Cependant, les tests peuvent comporter certains risques, j’en discute donc le périmètre, l’environnement et les restrictions avant de commencer.
Avez-vous besoin d'accéder au panneau d'administration de mon site Web ?
Pas nécessairement. Je peux réaliser une évaluation de sécurité externe sans identifiants de connexion. Toutefois, des tests authentifiés peuvent nécessiter des comptes de test temporaires pour évaluer les contrôles d’accès et les fonctionnalités protégées de l’application.
Pouvez-vous garantir que mon site sera sécurisé à 100 % ?
Aucune évaluation de sécurité ne peut garantir une protection complète contre toutes les vulnérabilités possibles. Mon objectif est d’identifier les faiblesses de sécurité dans le cadre convenu et de proposer des recommandations pratiques pour réduire les risques.
Pourquoi devrais-je vous contacter avant de passer une commande ?
Chaque site présente des caractéristiques, technologies et exigences de sécurité différentes. Me contacter en premier nous permet de discuter du périmètre du projet, de l’autorisation de test, du calendrier et des livrables afin que je puisse recommander le forfait le plus adapté.