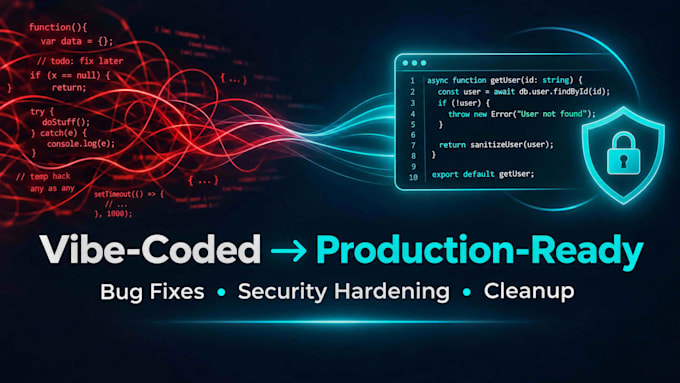
Ce que je propose
1. Audit de sécurité et renforcement
- Gestion des secrets : suppression des clés API codées en dur et passage à des variables d’environnement sécurisées.
- Authentification et autorisation : correction des flux de connexion défectueux et garantie que les utilisateurs n’accèdent qu’à leurs propres données.
- Sécurité de la base de données : renforcement des requêtes SQL/NoSQL pour prévenir les injections.
- Analyse des dépendances : mise à jour des bibliothèques et packages vulnérables.
2. Correction de bugs & stabilisation
- Analyse des causes profondes : traçage des bugs « fantômes » que l’IA a introduits mais qu’il est difficile d’expliquer.
- Corrections de gestion d’état : résolution des problèmes de synchronisation entre l’interface et le backend.
- Intégration d’API : correction des intégrations tierces défaillantes (Stripe, OpenAI, Supabase, Firebase, etc.).
- Gestion des cas limites : s’assurer que l’application ne plante pas en cas d’entrée utilisateur invalide.
3. Nettoyage du code et « Dés-vibrage »
- Refactorisation : transformer le code généré par l’IA, parfois désorganisé, en code propre, lisible et conforme aux standards du secteur.
- Évolutivité : optimisation des requêtes de base de données et du rendu côté frontend pour éviter les crashs lorsque plus de 100 utilisateurs se connectent.
- Documentation : fourniture d’un document de remise pour que vous (ou vos futurs développeurs) compreniez ce qui a été fait.