Parcourir les catégories
Français
$
USD
Connectez-vous à votre IA


Traduction automatique
Êtes-vous certain que votre site est à l'abri des pirates ? Des milliers de sites sont piratés quotidiennement en raison de CVE non corrigés, de secrets exposés et de configurations incorrectes.
J’effectuerai un audit approfondi d’évaluation de vulnérabilités et de tests d’intrusion (VAPT) en utilisant plus de 40 moteurs de sécurité professionnels pour identifier les risques avant que les attaquants ne les exploitent.
RÉPARTITION DES FORFAITS :
BASIQUE (10 $) - Reconnaissance essentielle
Scan du périmètre réseau et des ports
Sécurité SSL/TLS et état cryptographique
En-têtes de sécurité (HSTS, CSP) et audit DNS
Rapport synthétique exécutif en PDF
STANDARD (19 $) - Audit VAPT complet (meilleur rapport qualité-prix)
Scan de vulnérabilité complet avec plus de 40 moteurs
Plus de 11 000 vérifications de base CVE et zéro-day
OWASP Top 10 (SQLi, XSS, CSRF, contrôle d’accès)
Fichiers sensibles et détection de fuites de secrets (.env, .git)
Rapport développeur détaillé en PDF avec guides de correction
1 rétest gratuit pour vérification après correction !
PREMIUM (50 $) - VAPT serveur et hôte approfondi
Tout ce qui est inclus dans Standard
Renforcement interne du serveur et audit SSH/hôte
Rétest prioritaire avec preuve de delta complète
Test sûr, éthique et non destructif uniquement.
Protégez aujourd'hui vos données d’entreprise et celles de vos clients. Commandez dès maintenant !
Veuillez noter qu’il est contraire aux politiques de Fiverr pour les freelances d’inclure des thèmes, des modèles ou tout autre élément d'autrui qui enfreint les droits de tiers ou les lois applicables pour les livrables. En savoir plus en lisant notre Guide pour une création numérique responsable.
Devops engineer
Langues
Traduction automatique
Traduction automatique
Cette vérification causera-t-elle des temps d’arrêt ou des dommages à mon site ?
Non. Tous les tests sont réalisés strictement à l’aide d’approches sûres, non destructives et éthiques sans affecter les utilisateurs en direct ni l’intégrité de la base de données
Qu’est-ce que la vérification rétrospective gratuite ?
Après réception du rapport d’audit initial et que vos développeurs auront corrigé les problèmes, je réeffectuerai une nouvelle analyse de votre site sans frais supplémentaires pour vérifier que les correctifs ont été appliqués avec succès.
De quoi avez-vous besoin de ma part pour commencer ?
Uniquement l’URL ou le nom de domaine de votre site. Vous devez être le propriétaire ou disposer d’une autorisation explicite pour le tester. (Les détails SSH ne sont requis que pour le forfait Premium).
Quel type de rapport vais-je recevoir ?
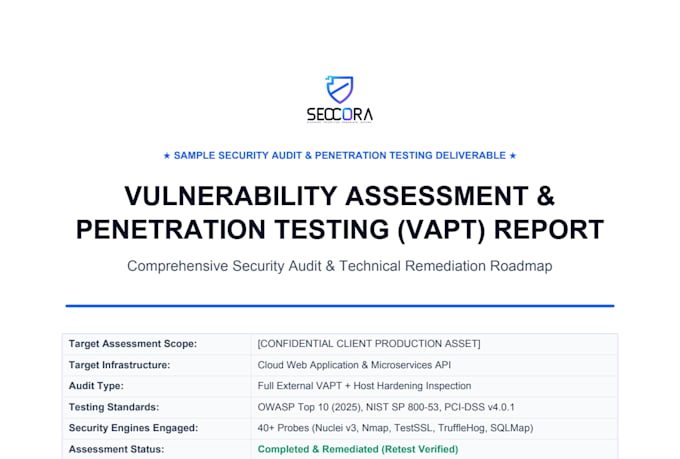
Un rapport PDF professionnel présentant des scores de risque, des évaluations de gravité CVSS, des preuves de vulnérabilité et du code de remediation destiné au développeur étape par étape.
Mes données et le rapport de sécurité restent-ils confidentiels ?
Oui, 100 % confidentiel. Toutes les constatations, rapports de scan et échanges avec le client sont traités avec une confidentialité stricte et ne sont jamais partagés avec des tiers. Je peux également signer un accord de non-divulgation (NDA) si nécessaire.
Effectuez-vous la réparation des vulnérabilités ou fournissez-vous uniquement le rapport ?
Le rapport d’audit contient des directives de remédiation complètes et pas à pas ainsi que des extraits de code/configuration exacts pour que vos développeurs puissent corriger chaque vulnérabilité facilement. Si votre équipe a besoin d’une assistance technique personnalisée pour mettre en œuvre les correctifs, envoyez-moi un message pour une offre personnalisée.