Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
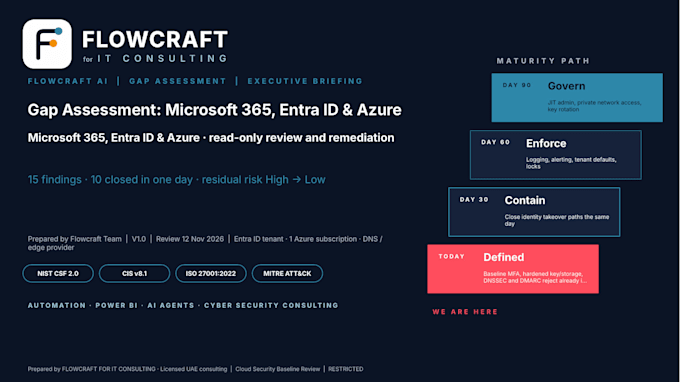
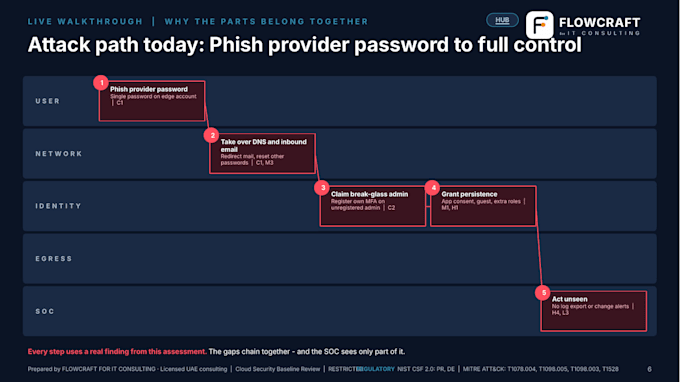
Sécurité Microsoft 365 et Azure, Sentinel et automatisation
Faites fonctionner Microsoft Sentinel pour vous, et pas seulement l’ingestion des logs.
Ce que vous obtenez : un rapport de configuration et un workbook d’utilisation ATT&CK pour les cas d’utilisation (sources de logs, phase Kill Chain, statut de couverture). Les versions avancées ajoutent Sentinel KQL par cas d’utilisation et la documentation HLD/LLD.
L’accès provient de votre propre administrateur, temporairement, avec des modifications uniquement après votre approbation du plan. Vos données restent dans votre tenant.
Conseil en informatique agréé aux Émirats arabes unis, opérant avec des clients dans le monde entier.
Non inclus : surveillance 24x7 ou SOC géré. Veuillez m’envoyer un message avec vos sources de données avant.


Fournisseur de services cloud:
microsoft azure
Expertise:
Installation
•
Configuration
Ressource du cloud computing:
Groupes de sécurité
Traduction automatique
Ai-je besoin d’une licence Sentinel ?
Sentinel est facturé par Azure à l’ingestion. Je passe en revue vos sources de données d’abord et recommande un plan de tableaux et de rétention qui maîtrise les coûts.
Assurez-vous une surveillance 24x7 ?
Non. Je construis et ajuste les détections et les playbooks ; votre équipe ou votre fournisseur SOC assure la surveillance et la réponse.