Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Applications mobiles, corrections de bogues et pages d’atterrissage
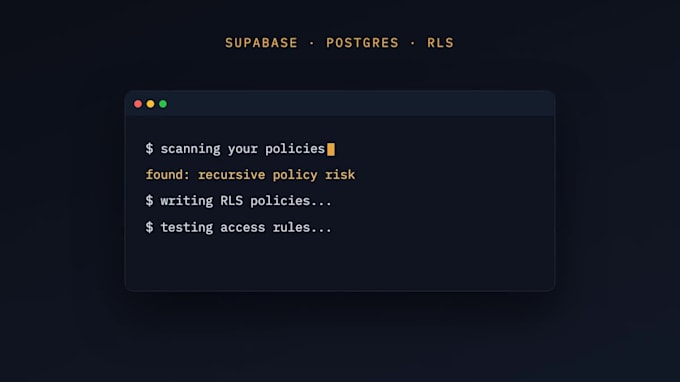
La sécurité au niveau des lignes (Row Level Security) dans Supabase est puissante, mais une politique mal adaptée peut bloquer tout le monde ou, pire, créer une récursion infinie qui casse silencieusement votre application pour chaque utilisateur.
J’ai récemment identifié et corrigé ce type de bug dans une application en production en direct, deux tables qui interrogeaient les politiques l’une l’autre et qui se récursaient à l’infini. Je peux faire la même chose pour votre projet.
Ce que je peux faire pour vous :
Comment je travaille :
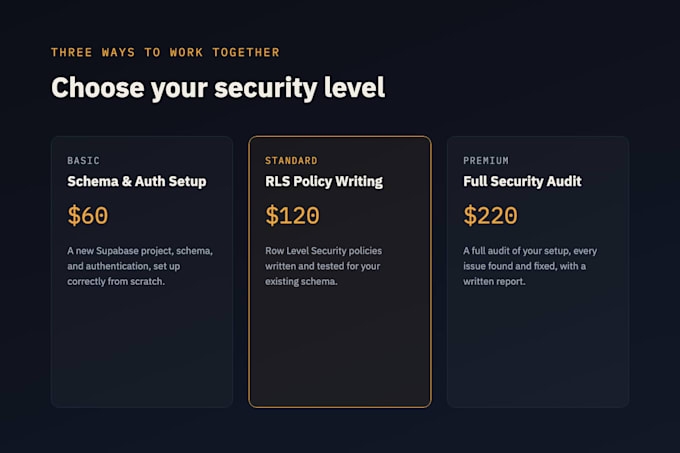
Envoyez-moi un message d’abord si vous n’êtes pas sûr de savoir quel package convienne ; un rapide aperçu de votre schéma suffit souvent à faire le choix.


Plateforme:
Multi-plateformes
Type d'appli:
Hybrid
Frameworks:
Flutter
•
Ionic
•
nativescript
•
Node.js
•
React Native
Outils:
Flutterflow
•
Studio Android
•
Supabase
Traduction automatique
Avez-vous besoin d’un accès complet à mon projet Supabase ?
Je n’ai besoin que du mot de passe de la base de données ou d’une clé de rôle de service limitée, suffisants pour lire votre schéma et mettre à jour les politiques. Vous pourrez révoquer l’accès après la livraison.
Pouvez-vous corriger une configuration existante qui ne fonctionne pas, et pas seulement en construire une nouvelle ?
Oui, auditer et corriger les politiques existantes est exactement ce que couvrent les packages Standard et Premium.
Est-ce que cela va casser quelque chose qui fonctionne actuellement ?
Non, je teste chaque changement de politique en fonction de vos schémas d’accès réels avant la livraison, afin que rien de ce qui fonctionne aujourd’hui ne cesse de fonctionner.
Et si vous trouvez des bugs en dehors des politiques de la base de données ?
Je vous indique exactement ce que j’ai trouvé et vous laissez décider si vous voulez que cela soit corrigé séparément, sans surprise.