Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Consultant ISO, QMS, ISMS et conformité
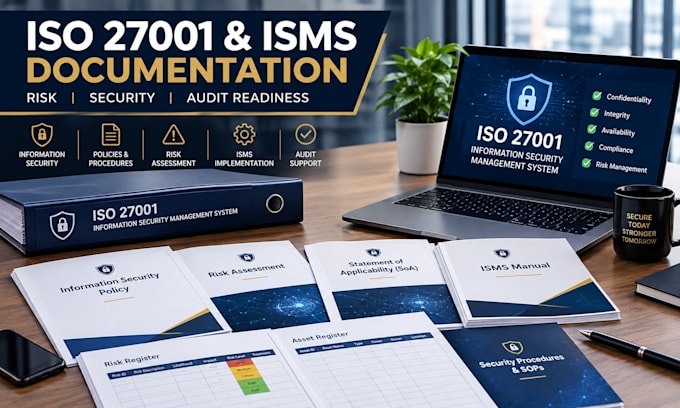
Vous avez besoin d’une documentation ISO 27001 professionnelle, du développement d’un ISMS ou de la préparation à un audit ?
Je propose une consultance ISO 27001 personnalisée et une documentation du système de gestion de la sécurité de l’information (ISMS) adaptée à votre organisation, vos processus, votre périmètre et vos exigences de sécurité.
Mes services incluent :
Je ne fournis pas de modèles génériques copiés-collés. La documentation est structurée autour de vos activités, actifs d’information, risques et exigences applicables.
Que vous construisiez un ISMS à partir de zéro, que vous amélioriez un système existant ou que vous prépariez un audit ISO 27001, je peux fournir une documentation professionnelle et des conseils pratiques.
Contactez-moi avant de commander avec le type de votre organisation, le périmètre et la documentation actuelle afin que je puisse vous recommander le bon package.
Traduction automatique
1. Fournissez-vous la documentation ISMS ISO 27001 ?
Oui. Je fournis une documentation structurée de l’ISMS comprenant politiques, procédures, SOPs, documentation des risques et registres de support.
2. Pouvez-vous construire un ISMS à partir de zéro ?
Oui. Je peux aider à développer la structure de la documentation et fournir des conseils pratiques pour la mise en œuvre et la préparation à l’audit en fonction de votre organisation et de votre périmètre.
3. Fournissez-vous une évaluation des risques ISO 27001 ?
Oui. L’évaluation des risques et la documentation associée sont disponibles selon le package choisi.
4. Pouvez-vous préparer une déclaration d’applicabilité ?
Oui. Je peux fournir un support pour la déclaration d’applicabilité dans le cadre du package applicable ou en tant que service supplémentaire.
5. Pouvez-vous revoir mon ISMS existant ?
Oui. Je peux examiner votre documentation existante, identifier d’éventuels écarts et recommander des améliorations.
6. Pouvez-vous aider avec un audit interne ISO 27001 ?
Oui. Je propose un soutien à l’audit interne et à la préparation à l’audit. Les audits de certification formels sont réalisés par l’organisme de certification approprié.
7. La documentation sera-t-elle personnalisée ?
Oui. Je développe la documentation en fonction de votre organisation, activités, périmètre et exigences de sécurité de l’information plutôt que de fournir simplement des modèles génériques.
8. Garantissez-vous la certification ISO 27001 ?
Non. La décision de certification est prise par l’organisme de certification indépendant approprié. Je fournis une documentation professionnelle, des conseils et un soutien à la préparation à l’audit.