Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Analyste en cybersécurité
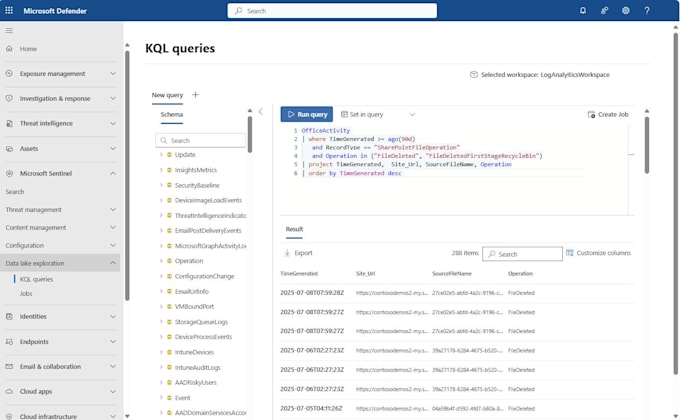
Besoin d'un KQL qui fonctionne réellement dans VOTRE Microsoft Sentinel ou Defender XDR ?
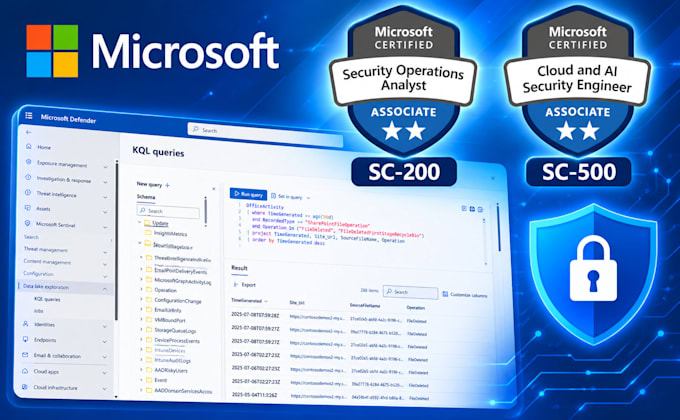
Je suis Analyste en cybersécurité certifié Microsoft SC-200 (Analyste des opérations de sécurité) et SC-500 (Ingénieur sécurité Cloud et IA), avec une expérience pratique sur Sentinel et Defender XDR.
Contrairement à du KQL généré par IA de manière générique, chaque requête est conçue pour vos véritables tables et sources de données, et affinée en fonction de vos retours et de vos données.
Ce que je peux faire :
Ce que vous obtenez :
Comment cela fonctionne :
1. Partagez votre objectif, les tables disponibles et un échantillon de données épuré (ou l'erreur obtenue)
2. Je construis et valide la requête
3. Vous l'exécutez, partagez les résultats, et je l affinerai (révisions par pack)
Contactez-moi avant de commander. Je confirmerai la portée gratuitement.
Traduction automatique
Dois-je fournir un accès à mon tenant Microsoft ?
Non. Je n'ai besoin que de vos exigences et des schémas de tables pertinents ou de données échantillons dépersonnalisées.
Comment gérez-vous les données confidentielles ?
Partagez uniquement des données épurées (masquez les noms d’utilisateur, les adresses IP et les domaines). Tout ce que vous envoyez sera utilisé uniquement pour votre projet et supprimé après livraison. Les accords de non-divulgation sont les bienvenus.
Et si la requête ne fonctionne pas dans mon environnement ?
Partagez l’erreur ou les résultats et je les ajusterai dans le cadre des révisions de votre package. La plupart des problèmes proviennent de différences dans les schémas de tables ou les connecteurs et peuvent être corrigés rapidement.
Quelles informations dois-je envoyer avant de commander ?
Votre objectif, les tables/connecteurs que vous possédez (par exemple SigninLogs, DeviceProcessEvents), un échantillon ou un schéma épuré, et toute requête existante ou message d’erreur.
Configurez-vous les règles Analytics ?
Pas directement dans votre tenant, mais je fournis la requête prête à être collée dans une règle Analytics, avec la fréquence recommandée, la période de retour en arrière, les seuils, le mapping des entités et des conseils de déploiement étape par étape. Une configuration pratique peut faire l’objet d’une offre sur mesure.
Pouvez-vous dépanner des requêtes KQL existantes ?
Oui. Je peux corriger et optimiser les KQL existants, y compris les requêtes lentes ou celles générées par IA qui ne s’exécutent pas. Envoyez simplement la requête d’origine, le message d’erreur, le résultat attendu et le schéma de la table pertinent ou des données échantillonées dépourvues de données sensibles.
Garantirez-vous que la requête détecte chaque menace ?
Aucun outil ni requête ne peut le garantir. Les résultats de détection dépendent de votre couverture télémétrique et de la qualité des données, mais chaque requête est adaptée à votre environnement et ajustée pour maximiser la précision et minimiser les faux positifs.
Testez-vous les requêtes dans mon environnement ?
Pas directement. Je n’ai pas besoin d’un accès au tenant : je valide la requête par rapport à votre schéma et à des données échantillons nettoyées, puis vous l’exécutez dans votre environnement et partagez les résultats afin que je puisse l’ajuster. Il est toujours recommandé de tester dans un espace de travail non productif avant de l’activer.
Pouvez-vous mapper les détections à MITRE ATT&CK ?
Oui. Les règles de détection peuvent inclure les tactiques et techniques MITRE ATT&CK pertinentes, prêtes à être utilisées dans les paramètres de votre règle Analytics.