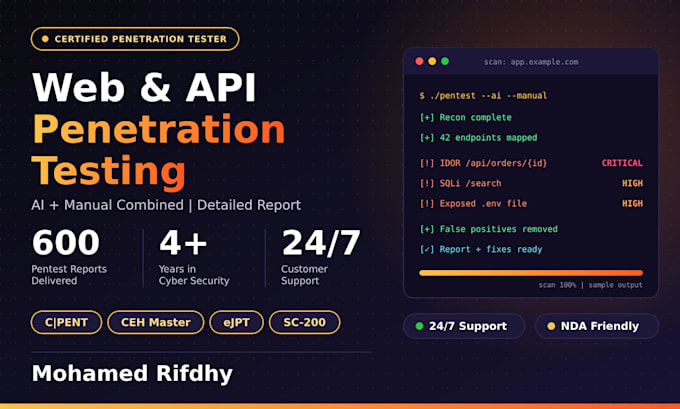
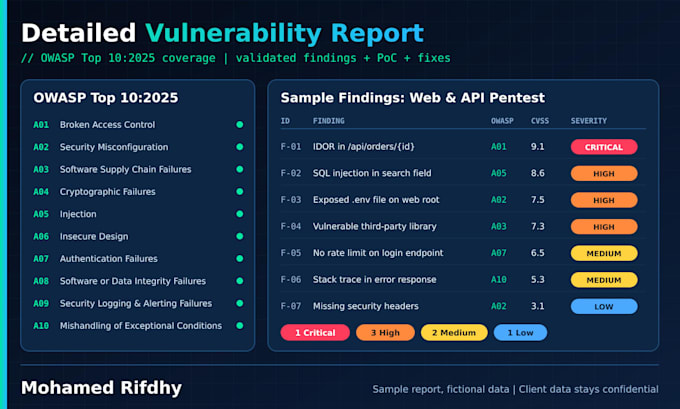
Je suis Mohamed Rifdhy, pen-tester avec plus de 4 ans d’expérience en cybersécurité. Dans mon rôle quotidien, je défends contre des cyberattaques du monde réel, ce qui me procure une solide compréhension des méthodes des attaquants et de la manière de communiquer efficacement les résultats de sécurité aux développeurs.
Certifications
- C|PENT : Certified Penetration Testing Professional
- CEH Master : Certified Ethical Hacker (Master)
- eJPT : eLearnSecurity Junior Penetration Tester
- Microsoft SC-200 : Security Operations Analyst
Ce que je teste
- Applications web, y compris WordPress et sites e-commerce
- API REST et GraphQL, avec une authentification appropriée
- OWASP Top 10 : injection, XSS, contrôles d’accès cassés, CSRF, IDOR, SSRF et bien plus
- Flux d’authentification, de gestion de session et de réinitialisation des mots de passe
- Autorisation et limites de rôles/d’autorisations
- Failles de logique métier
- Mauvaises configurations de sécurité, services exposés et composants obsolètes
Tests autorisés uniquement. Je teste uniquement les systèmes qui vous appartiennent ou pour lesquels vous avez obtenu l’autorisation de tester. Nous définissons le périmètre, la fenêtre de test et les règles d’engagement avant que je commence. Tout reste confidentiel et je suis prêt à signer un NDA.