Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Traduction automatique
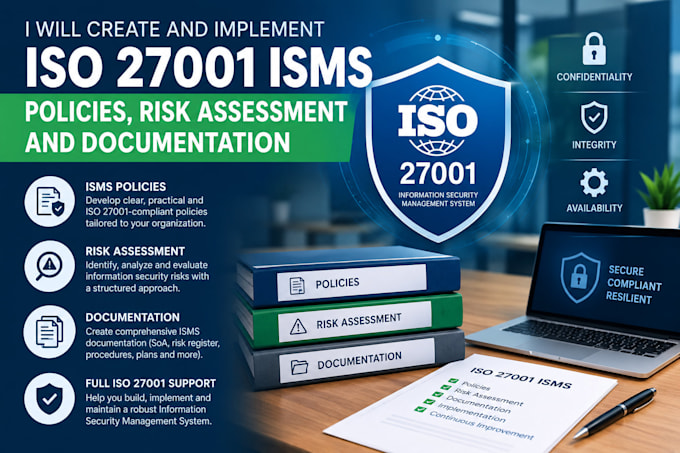
La conformité à ISO 27001 vous semble-t-elle compliquée, chronophage ou difficile à organiser ? Je peux vous aider à la transformer en un ISMS clair, structuré et prêt pour l’audit.
Je vais créer et mettre en œuvre votre système de gestion de la sécurité de l’information ISO 27001 (ISMS), comprenant des politiques, procédures, évaluation des risques, traitement des risques, déclaration d’applicabilité (SoA), contrôles de sécurité et documentation de support.
Vous pouvez obtenir un accompagnement pour :
L’objectif est simple : vous fournir un ISMS pratique, organisé, compréhensible, axé sur les preuves et prêt pour votre prochain jalon de conformité.
Envoyez-moi un message avec vos besoins, et construisons ensemble un ISO 27001 ISMS qui fonctionne pour votre entreprise, pas juste un dossier de documents.
ISO Consultant, ISO 17025, 9001 and 14001
Langues
Traduction automatique
Traduction automatique
Pouvez-vous personnaliser l’ISO 27001 ISMS selon mon entreprise ?
Oui. Je personnalise la documentation de l’ISMS, les politiques, l’évaluation des risques, les contrôles et les supports en fonction des activités, des actifs d’information, des processus et des exigences de votre organisation.
Fournissez-vous la déclaration d'applicabilité (SoA) ?
Oui. Si cela est inclus dans votre package choisi, je peux préparer une déclaration d’applicabilité personnalisée alignée sur vos risques identifiés et les contrôles ISO 27001 applicables.
Pouvez-vous revoir mon ISMS existant au lieu d’en créer un de zéro ?
Oui. Si vous avez déjà des politiques ou une documentation ISMS, je peux examiner le matériel existant, identifier les écarts et aider à l’améliorer pour atteindre vos objectifs de conformité ISO 27001.
Cela garantira-t-il la certification ISO 27001 ?
Aucun service ne peut garantir légitimement la certification. Je peux aider à préparer et améliorer votre ISMS et votre préparation à l’audit, tandis que la décision finale de certification est prise par l’organisme de certification indépendant.