Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Ingénieur DevSecOps : je déploie et sécurise des applications pour la production
Vous avez construit votre application avec des outils d'IA ou un prestataire, et vous ne savez pas si elle est sûre pour le lancement ? Je l'audite et vous envoie un rapport que vous pouvez lire sans connaissances en sécurité.
Ce que je vérifie : secrets dans le code et l'historique git, packages obsolètes ou risqués, paramètres du conteneur et du serveur, flux de connexion et de réinitialisation de mot de passe, vérification des paiements, points de terminaison ouverts, HTTPS et en-têtes de sécurité. J'utilise des scanners et vérifie manuellement les parties importantes.
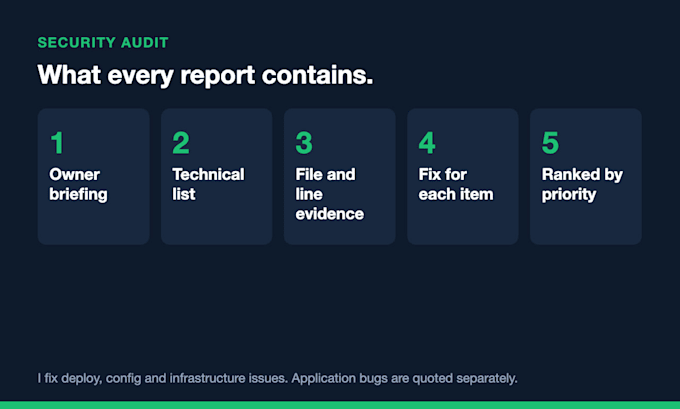
Ce que vous recevez : un bref résumé pour le propriétaire (les trois points importants, pourquoi, comment chaque problème peut être rapidement résolu) et une liste technique pour votre développeur, avec preuve de fichier et de ligne, ainsi qu'une solution pour chaque point. Les résultats sont classés par priorité.
Travail récent : pour un institut de formation JEE à Bengaluru, j'ai audité quatre bases de code, environ 42 000 lignes, et trouvé 17 problèmes, dont 6 critiques, notamment une réinitialisation de mot de passe non authentifiée et des paiements non vérifiés.
Je signale les problèmes et comment les résoudre. Je ne pénètre pas dans les systèmes en production, et je ne teste que ce que vous possédez et approuvez. Les corrections sont proposées séparément.
Contactez-moi d'abord avec le lien de votre dépôt et la stack.

Outils:
Docker
•
Jenkins
•
GitHub
Frameworks:
Terraform
•
Ansible
Langage de programmation:
Java
•
JavaScript
•
Python
Expertise:
Installation
•
Débogage
•
Configuration
Traduction automatique
De quoi as-tu besoin de moi ?
Accès en lecture au dépôt. Pour un test sur site en direct, j'ai également besoin de votre approbation écrite et de l'URL. J'utilise un accès invité et ne demande jamais de mots de passe en chat.
Corrigez-vous les problèmes que vous trouvez ?
Le rapport vous indique précisément comment corriger chaque point. La correction est une prestation séparée. Je corrige les problèmes de déploiement, de configuration et d'infrastructure ; les bugs applicatifs sont facturés séparément.
Testerez-vous mon site en production ?
Seulement avec votre accord écrit. Sans cela, je ne fais qu'une revue du code et de la configuration. Je ne teste jamais des systèmes que vous ne possédez pas.
S’agit-il d’un test de pénétration ?
Non. Il s'agit d'un audit de code et de configuration avec vérification par scanner et revue manuelle. Ce n'est pas un test de pénétration certifié.
Qui voit le rapport et mon code ?
Vous seul. Je ne partage pas votre code ni vos résultats avec personne, et je supprime ma copie locale de votre code après la livraison.