Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Ingénieur DevSecOps : je déploie et sécurise des applications pour la production
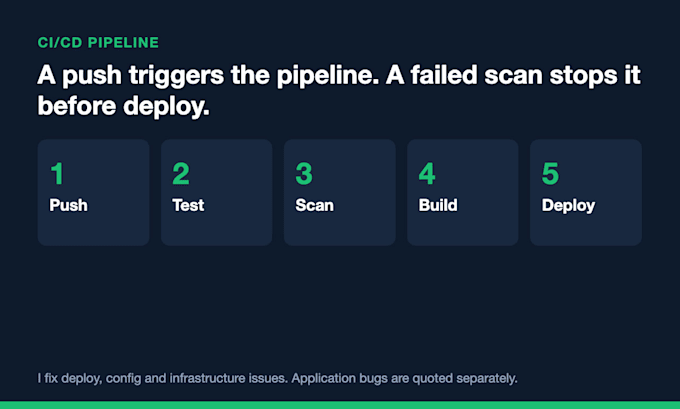
Pousser du code manuellement ou déployer depuis votre ordinateur portable ? Je crée une pipeline GitHub Actions qui teste, construit et déploie votre application à chaque fusion, et bloque la fusion si elle détecte une secret divulgué ou un paquet vulnérable sérieux.
Ce que je configure : construction et test à chaque demande de fusion, création d’image Docker, déploiement sur votre serveur ou AWS, étape de rollback, et secrets stockés dans le coffre-fort chiffré de GitHub plutôt que dans le code. Pour AWS, j’utilise OIDC, donc pas de clés longue durée dans votre dépôt.
La porte de sécurité exécute des scans de secrets, dépendances et conteneurs à chaque demande de fusion. Vous voyez le résultat directement dans la demande de fusion, en langage clair.
Travail récent : pour un institut de formation JEE à Bengaluru, j’ai construit cette pipeline avec une porte de sécurité à chaque demande de fusion et un audit hebdomadaire AWS.
Je corrige les problèmes de déploiement, de configuration et d’infrastructure. Les bugs applicatifs sont facturés séparément. Je ne travaille pas avec Kubernetes.
Contactez-moi d’abord avec le lien vers votre dépôt et où vous déployez.
Outils:
Docker
•
Jenkins
•
GitHub
Frameworks:
Terraform
•
Ansible
Langage de programmation:
Bash
•
Python
Expertise:
Installation
•
Développement
•
Configuration
Traduction automatique
Que dois-je vous donner ?
Accès au dépôt, détails du serveur ou du compte cloud (ou une invitation pour moi), et comment vous déployez aujourd’hui. J’utilise un accès invité et ne demande jamais de mots de passe en chat.
Quelles plateformes couvrez-vous ?
GitHub Actions pour les dépôts GitHub. Je déploie sur AWS, DigitalOcean et des serveurs VPS classiques. Je connais aussi Jenkins. Pour GitLab, contactez-moi d’abord.
Et si mon application n’a pas de tests ?
J’intègre tous les tests que vous avez, plus une vérification de build. La rédaction de nouveaux tests est facturée séparément.
Travaillez-vous avec Kubernetes ?
Non. Pour la plupart des petites applications, un seul serveur ou un service de conteneurs géré comme AWS ECS Fargate est plus simple et moins cher.
Qui possède la pipeline et les comptes par la suite ?
Vous. Tout est dans votre dépôt et vos comptes, et je laisse une note courte sur son fonctionnement et comment le modifier.