Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Hacker éthique certifié et développeur de logiciels
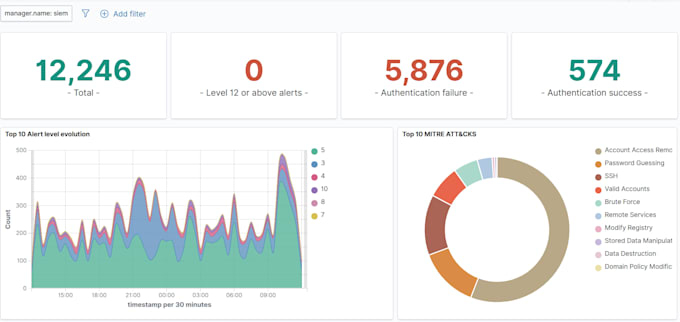
Vous souhaitez créer un soc fiable et économique en utilisant des technologies open-source ? Je peux concevoir, mettre en œuvre, configurer et intégrer un environnement de surveillance de la sécurité complet adapté à votre infrastructure.
Les services incluent :
Je travaille avec des solutions open-source telles que Wazuh, Suricata, ModSecurity, MISP, Shuffle/n8n, Fail2Ban et Grafana.
Que vous ayez besoin d’un SIEM basique ou d’un soc open source complet, je fournirai une solution bien configurée et documentée selon vos besoins.
Veuillez me contacter avant de passer commande pour discuter de votre infrastructure, de vos besoins et de la portée du projet.
Appareil:
Ordinateur
•
Ordinateur portable
•
Serveur
Système opérateur:
Windows
•
Linux
•
Unix
•
IOS
•
Ubuntu
Traduction automatique
De quoi avez-vous besoin de moi pour démarrer le projet ?
J’ai besoin d’informations de base sur votre infrastructure, serveurs, réseau, applications, sources de logs et vos exigences en matière de sécurité. Un accès à distance peut être nécessaire pour la mise en œuvre.
Quels outils de sécurité open-source utilisez-vous ?
Je peux travailler avec Wazuh, Suricata, ModSecurity, MISP, Shuffle/n8n, Fail2Ban, Grafana et d’autres solutions open-source adaptées.
Pouvez-vous construire un environnement SOC complet ?
Oui. Je peux intégrer SIEM, SOAR, IDS/IPS, WAF, Threat Intelligence, tableaux de bord, alertes et réponses automatisées selon vos besoins.
Pouvez-vous intégrer mes outils de sécurité existants ?
Oui. Je peux intégrer les pare-feu, serveurs, applications, dispositifs réseau et autres solutions de sécurité supportés.
Fournirez-vous de la documentation?
Oui. Je peux fournir une documentation de mise en œuvre de base, des détails de configuration et des conseils opérationnels.
Fournissez-vous un accompagnement après la mise en œuvre ?
Oui. Un support après mise en œuvre peut être fourni en fonction du package choisi et de la portée du projet.
Pouvez-vous configurer des alertes de sécurité automatisées ?
Oui. Je peux configurer des notifications par email, des règles de détection, des actions de réponse automatisée et d’autres mécanismes d’alerte.
Dois-je vous contacter avant de passer une commande ?
Oui. Veuillez me contacter d’abord afin que je puisse examiner votre infrastructure, vos besoins et la portée du projet, puis recommander la solution la plus adaptée.