Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Expert en cybersécurité spécialisé dans les tests de pénétration Web, Mobile et API
TEST DE PÉNÉTRATION DES APPLICATIONS MOBILES
Besoin d’un test de sécurité d’une application Android ou d’un test de pénétration d’une application iOS ? J’audite les builds APK, AAB et IPA autorisés.
PÉRIMÈTRE DU TEST
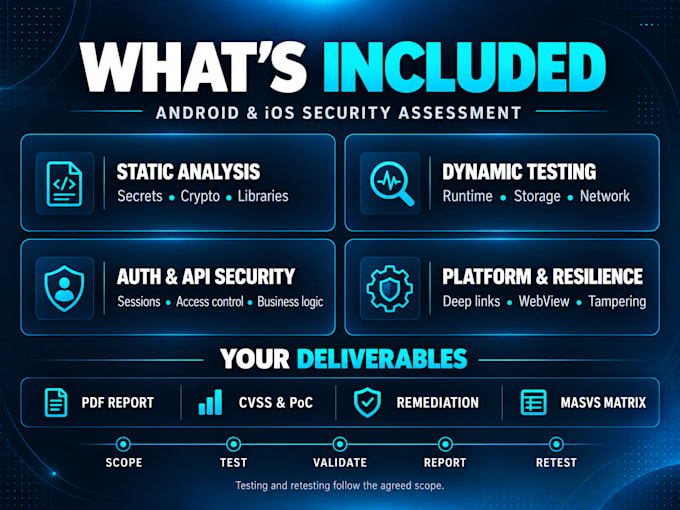
Analyse statique et dynamique basée sur des packs avec revue manuelle et outils de sécurité. Peut couvrir les secrets exposés, le stockage non sécurisé, une cryptographie faible, les permissions, TLS, l’authentification, les liens profonds, WebViews, les bibliothèques tierces et les tests de sécurité d’API approuvés. Les vérifications dynamiques dépendent de la plateforme et de l’accès au laboratoire.
REPORTR ET RÉMEDIATION
Recevez un rapport PDF avec un résumé exécutif, des conclusions classées par gravité, des preuves épurées, des étapes de reproduction et des correctifs pratiques. La cartographie OWASP MASVS et Mobile Top 10 est incluse lorsque applicable. Les retests uniquement lorsque cela est inclus dans votre package.
COMMENT COMMENCER
Fournissez une autorisation écrite, le build de l’application ou le lien de test, la plateforme cible, les comptes de test si nécessaire, la portée API approuvée, les exclusions et la fenêtre de test. Je confirme d’abord la portée et n’évalue que les applications et API que vous possédez ou que vous êtes autorisé à tester.
NOTE SUR LA PORTÉE
Les tests d’exécution iOS, la revue du code, plusieurs applications ou des tests API plus larges nécessitent un accès adapté et une portée convenue. Aucune garantie d’absence totale de vulnérabilités ou de conformité réglementaire.