Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
OSCP, CEH, eWPT, 5x CVE
Protégez votre serveur Linux contre les hackers avant qu'il ne soit trop tard.
Je propose des tests de pénétration et des tests de sécurité pour Linux en utilisant des techniques manuelles, des outils professionnels et des méthodes d'attaque réelles afin de sécuriser votre serveur contre les menaces modernes.
Ce que je teste :
2. Évaluation des vulnérabilités :
3. Audit du pare-feu et du réseau :
4. Détection de malware et rootkits :
Livrables :
Pourquoi me choisir ?
Avant de commander :

Test d'applications:
Application Web
Technologie de développement:
C / C++
•
HTML et CSS
•
PHP
•
Python
•
React
Appareil:
PC
•
Mac
•
Linux
•
iPhone
•
Téléphone Windows
Traduction automatique
Ai-je besoin d'un test de pénétration de la sécurité du serveur Linux et de renforcement d'Iptables ?
Pour identifier vulnérabilités, mauvaises configurations et failles du pare-feu que les hackers peuvent exploiter, afin de garder votre serveur entièrement sécurisé.
Quel accès est requis ?
Un accès SSH temporaire ou un serveur de staging/test suffit pour des tests en toute sécurité.
Le test de pénétration affectera-t-il mon serveur en production ?
Non. Tous les tests suivent les normes OWASP, NIST et CIS, et sont entièrement non intrusifs.
Les rapports de sécurité sont-ils adaptés aux entreprises ?
Absolument. Rapport technique détaillé pour les administrateurs + résumé en marque blanche pour la direction
Retirez-vous les logiciels malveillants lors de l'audit du serveur ?
Oui. Rootkits, trojans et scripts malveillants sont détectés et supprimés en toute sécurité.
Les données de mon serveur Linux sont-elles confidentielles ?
Confidentialité à 100 % garantie. Tous les logs et rapports sont privés.
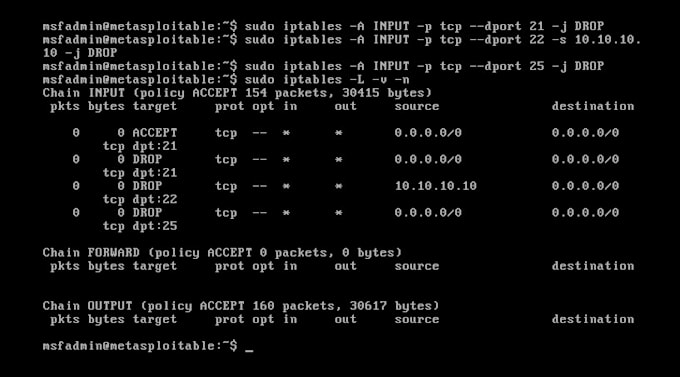
Que comprend le renforcement du pare-feu Iptables ?
Configuration des règles du pare-feu pour bloquer l’accès non autorisé, sécuriser les ports SSH et web, et prévenir les attaques courantes sur les serveurs Linux
Fournissez-vous des services de sécurité et de renforcement du pare-feu pour Linux ?
Oui, je réalise des tests complets de sécurité du serveur Linux, y compris le renforcement du pare-feu, en suivant les normes OWASP et NIST
Combien d'heures le travail prendra-t-il ?
Basique : environ 2 jours (environ 10 à 12 heures) Standard : environ 3 jours (environ 15 à 20 heures) Premium : environ 4 jours (environ 20 à 35 heures)