Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Professionnel en cybersécurité, pentester mobile et web
Votre application Android est-elle sécurisée ?
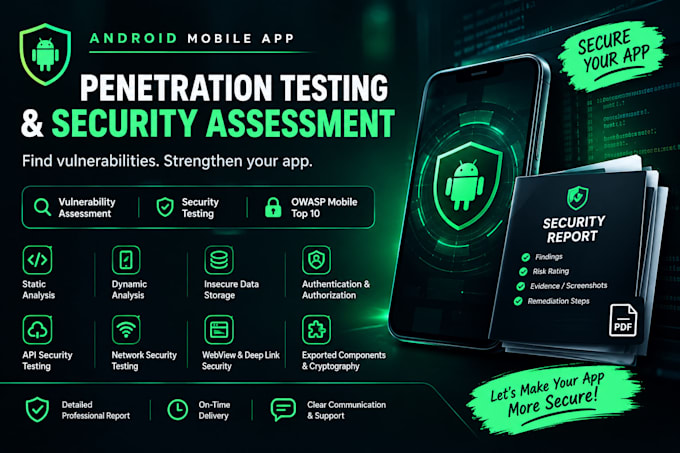
Je réaliserai une évaluation professionnelle de la sécurité des applications mobiles Android pour identifier les vulnérabilités et faiblesses avant qu'elles ne soient exploitées.
Mes tests combinent vérifications automatisées et tests manuels de sécurité, en suivant les pratiques reconnues dans l'industrie pour la sécurité des applications mobiles.
Ce que je peux tester :
Vous recevrez :
Les tests seront effectués uniquement sur les applications et systèmes pour lesquels vous avez l'autorisation.

Traduction automatique
Quelles informations avez-vous besoin pour commencer l’évaluation de sécurité ?
J'aurai besoin du fichier APK/AAB Android, du périmètre du test, des identifiants de test (si nécessaire), des détails de l'API (si applicable), et de toute zone spécifique que vous souhaitez que j’évalue.
Réalisez-vous des tests de pénétration manuels ?
Oui. Je combine tests de sécurité manuels et outils automatisés appropriés pour identifier des vulnérabilités que les scanners automatiques pourraient manquer.
Quels types de vulnérabilités Android testez-vous ?
J’évalue des domaines tels que le stockage de données non sécurisé, l’authentification et l’autorisation, la sécurité des API, la sécurité réseau, les faiblesses cryptographiques, la sécurité WebView, les composants exportés, les liens profonds, et d’autres risques courants de sécurité des applications mobiles.
Fournissez-vous un rapport de test de pénétration ?
Oui. Vous recevrez un rapport professionnel contenant les détails des vulnérabilités, l’évaluation de la gravité / du risque, des preuves techniques ou captures d'écran, l’impact, et les étapes de remédiation recommandées.
Fournirez-vous une preuve de concept (PoC) pour les vulnérabilités ?
Oui, lorsque cela est applicable et sûr à démontrer. Le rapport inclura des preuves techniques suffisantes pour vous aider à comprendre et reproduire la vulnérabilité.
Pouvez-vous tester des applications Android rootées et non rootées ?
Oui. La méthode de test dépend de l’application et du périmètre convenu. Certains tests avancés peuvent nécessiter un environnement contrôlé / rooté.
Retestez-vous les vulnérabilités après leur correction ?
Oui. Un retest peut être inclus selon le package choisi ou acheté en service supplémentaire.
Testez-vous des applications sans autorisation ?
Non. Je réalise des tests de sécurité uniquement sur des applications pour lesquelles le client dispose de l’autorisation appropriée.