Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Professionnel en cybersécurité, pentester mobile et web
Votre API est-elle sécurisée ?
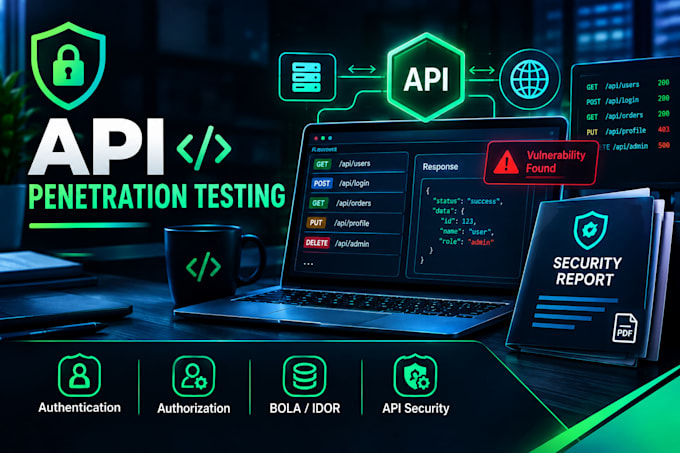
Je réaliserai un test de pénétration API professionnel et une évaluation de la sécurité pour identifier les vulnérabilités et faiblesses avant qu'elles ne puissent être exploitées.
Ma méthode combine des tests de sécurité manuels avec des outils automatisés appropriés et se concentre sur les risques pratiques liés à la sécurité des API.
Ce que je peux évaluer :
Vous recevrez :
Je me concentre sur des tests de sécurité autorisés et des rapports clairs afin que vous compreniez les vulnérabilités identifiées et comment les corriger.
Les tests API peuvent inclure REST APIs et autres technologies API selon le périmètre convenu.
Traduction automatique
De quoi avez-vous besoin pour commencer le test de sécurité API ?
J'ai besoin de la documentation API ou de la liste des points de terminaison, du périmètre de test et des identifiants de test si une authentification est requise.
Réalisez-vous des tests API manuels ?
Oui. Je combine des tests de sécurité manuels avec des outils automatisés appropriés en fonction de l'API et du périmètre de test.
Quelles vulnérabilités API testez-vous ?
Je peux tester l'authentification, l'autorisation, BOLA/IDOR, le contrôle d'accès, l'injection, la limitation du débit, la sécurité des tokens, CORS, l'exposition de données sensibles, les problèmes de logique métier, et d'autres risques courants de sécurité API.
Fournissez-vous un rapport de sécurité ?
Oui. Je fournis un rapport PDF professionnel contenant les détails des vulnérabilités, la gravité, les preuves, l'impact et les recommandations de remédiation.
Pouvez-vous tester des API authentifiées ?
Oui. Les tests API authentifiés peuvent être effectués lorsque des identifiants de test valides et le niveau d'accès requis sont fournis.
Pouvez-vous tester n'importe quelle API ?
Uniquement les API que vous possédez ou pour lesquelles vous avez une autorisation explicite pour les faire tester. Les tests non autorisés ne sont pas acceptés.
