Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Ingénieur Cloud et DevOps
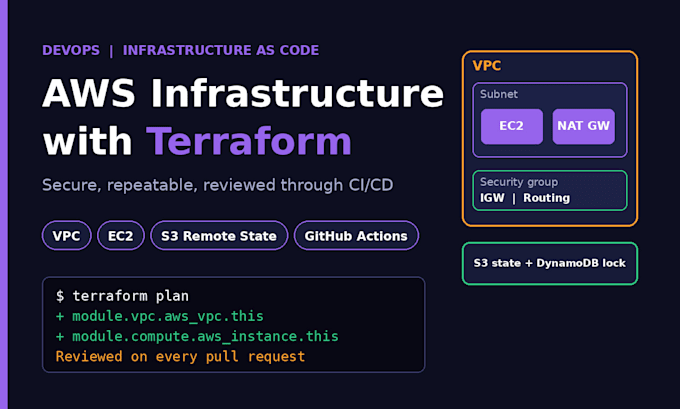
Besoin d’une infrastructure AWS automatisée, sécurisée et scalable, construite avec du code Terraform propre ?
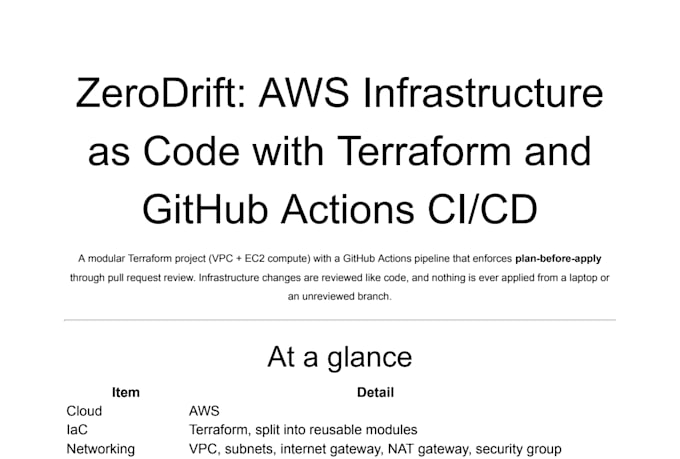
Je suis ingénieur Cloud & DevOps spécialisé dans l’Infrastructure as Code (IaC), l’automatisation CI/CD et la sécurité cloud. Je concevrai et provisionnerai votre environnement AWS en utilisant des configurations Terraform modulaires et réutilisables afin que vos déploiements soient répétables et sans erreur.
Ce que je peux construire et automatiser pour vous :
Veuillez me contacter avec vos exigences de projet avant de passer commande afin que nous puissions nous aligner sur votre architecture et votre périmètre !

Fournisseur de services cloud:
Amazon Web Services
Expertise:
Installation
•
Débogage
•
Configuration
•
Autres
Ressource du cloud computing:
EC2
•
ELB
•
Route53
•
VPC
•
RDS
Traduction automatique
De quoi avez-vous besoin de ma part pour commencer ?
J’ai besoin de vos exigences d’architecture (ou les détails de votre configuration existante), de votre ou vos régions AWS cibles et de credentials IAM temporaires au moindre privilège - ou je peux livrer le dépôt Terraform testé pour que vous puissiez l’exécuter dans votre propre environnement.
Le code Terraform sera-t-il modulaire et réutilisable ?
Oui. Toute l’infrastructure est écrite de manière propre, bien documentée et modulaire avec des variables séparées, des sorties et une configuration d’état distante (S3 + DynamoDB) afin que vous puissiez facilement faire évoluer ou répliquer les environnements.
Pouvez-vous travailler avec mon infrastructure AWS existante ?
Oui. Je peux importer des ressources AWS existantes dans l’état Terraform, refactorer des configurations désordonnées ou construire de nouveaux modules parallèlement à votre configuration actuelle sans causer d’indisponibilité.
Incluez-vous les meilleures pratiques de sécurité et CI/CD ?
Oui. Chaque configuration suit les principes du moindre privilège IAM et des règles réseau sécurisées. Pour les commandes Premium (ou en option), je configure également des flux GitHub Actions automatisés avec une analyse de sécurité Trivy/tfsec.