Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD

Traduction automatique
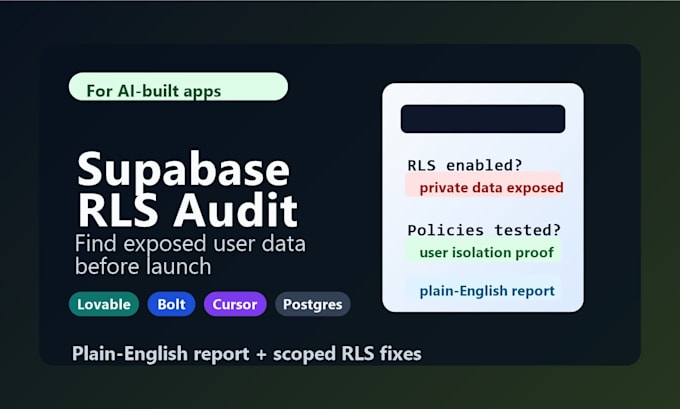
Vous avez construit votre application avec Lovable, Bolt, Base44, Replit, Cursor ou v0 et utilisez maintenant Supabase ?
Avant de lancer, assurez-vous que les utilisateurs ne peuvent pas lire ou modifier des données qui ne leur appartiennent pas.
Je vais examiner la configuration de sécurité de votre Supabase et vérifier les points risqués que les applications créées par IA manquent souvent : sécurité au niveau des lignes, grants sur les tables, accès anonyme/authentifié, politiques de stockage, clés de service exposées, vues/fonctions avec security definer, redirections d’authentification et isolation des données utilisateur.
Vous recevrez un rapport clair en français simple avec :
- ce qui est exposé ou fragile ;
- pourquoi cela importe ;
- preuve ou éléments issus des fichiers/configurations fournis ;
- niveau de gravité ;
- recommandations précises pour SQL/configuration/codage pour corriger le problème.
Les packages standard et premium peuvent inclure l’application de corrections ciblées RLS/grants dans votre projet de staging.
Ceci concerne des systèmes que vous possédez ou pour lesquels vous avez l’autorisation de tester. Je n’attaque pas de systèmes tiers, ne scrape pas de données privées, ne garantis pas une sécurité parfaite, ni ne contourne les règles de la plateforme.
Veuillez m’envoyer un message avant de commander avec votre stack d’app, des captures d’écran d’avertissement Supabase, le nombre de tables et si vous souhaitez un rapport uniquement ou des corrections.
Android Flutter maintenance for Google Play SDK fixes
Langues
Traduction automatique
Traduction automatique
Pouvez-vous travailler avec des applications construites dans Lovable, Bolt, Base44, Replit ou Cursor ?
Oui. Le service est conçu pour des applications créées par IA utilisant Supabase/Postgres et nécessitant une vérification de sécurité avant le lancement.
Avez-vous besoin de mon mot de passe ?
Non. Utilisez une invitation de projet ciblée ou un accès staging. Ne transmettez pas de mots de passe personnels. Toute clé secrète utilisée pendant le travail doit être changée après la livraison.
Pouvez-vous garantir que mon application est entièrement sécurisée ?
Personne ne peut garantir cela honnêtement à partir d’un petit audit. Je propose une revue ciblée, des preuves, des risques prioritaires et des corrections limitées en fonction de l’accès et des fichiers fournis.
De quoi avez-vous besoin avant de commencer ?
Votre stack d’application, l’accès au projet Supabase ou l’export SQL/schema, la liste des tables, le modèle de rôles, les captures d’écran du Security Advisor, et deux utilisateurs de test si vous souhaitez tester l’isolation.
