Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Créer sans limites
Votre site web ou votre application web présente-t-il des failles de sécurité potentielles ? Je repérerai les points faibles avant les attaquants.
Je suis ingénieur QA en automatisation avec plus de 3,5 années d'expérience dans les tests de produits web et API pour des clients japonais, avec des tests de sécurité web pratiques utilisant Burp Suite et OWASP ZAP.
Ce que je teste (basé sur le Top 10 OWASP) :
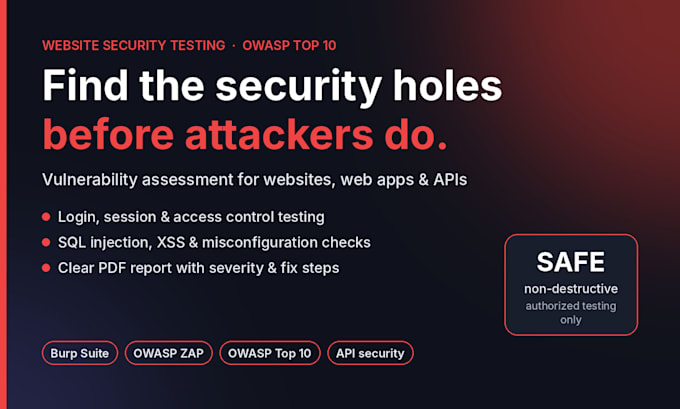
Sécurité des identifiants, des sessions et des mots de passe
Contrôle d’accès : les utilisateurs peuvent-ils voir des données qui ne leur appartiennent pas ?
Injection : injection SQL et cross-site scripting (XSS)
Sécurité des API : authentification, autorisation et exposition des données
En-têtes de sécurité, HTTPS, cookies et mauvaises configurations
Ce que vous obtenez :
Rapport PDF clair : chaque problème avec son niveau de gravité, une preuve et les étapes de reproduction
Recommandations de correctifs pratiques que vos développeurs peuvent suivre
Une re-testation gratuite des problèmes corrigés (Standard et Premium)
Comment je travaille :
Uniquement sur des sites que vous possédez ou pour lesquels vous avez donné une autorisation de test
Préférence pour des environnements de staging afin que vos utilisateurs en production ne soient jamais affectés
Test sûr et non destructif, aucune suppression ou modification de données
Vos résultats restent confidentiels
Envoyez-moi un message avant de commander avec votre site et je vous recommanderai le bon package.
Test d'applications:
Site Internet
Appareil:
PC
Traduction automatique
1. Q : Les tests vont-ils casser ou ralentir mon site ?
Non. J’utilise des tests sûrs et non destructifs et je ne supprime ni ne modifie vos données. Je n’effectue pas d’attaques par déni de service. Une copie de staging est recommandée.
2. Q : S’agit-il d’un test d’intrusion complet ?
Il s’agit d’une évaluation de vulnérabilité basée sur le Top 10 OWASP, couvrant les risques web les plus courants en conditions réelles. Pour des pentests conformes (PCI DSS, ISO 27001), merci de me contacter d’abord.
3. Q : Que reçoit-on ?
Un rapport PDF répertoriant chaque problème avec sa gravité, sa preuve, son impact et des étapes de résolution claires. Le Standard et le Premium incluent un re-test gratuit après correction des problèmes.
4. Q : Corrigez-vous les vulnérabilités ?
A : Le rapport indique à vos développeurs exactement comment corriger chaque problème. Je peux aussi corriger des vulnérabilités dans des applications Laravel ou React via une offre personnalisée.
5. Q : Mes informations restent-elles confidentielles ?
Oui. Les résultats ne sont partagés qu’avec vous, je suis disposé à signer un NDA, et je supprime les identifiants et données de test après livrable.