Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Tests de performance et de charge, axés sur les objectifs de niveau de service, vérifiez vos NFR et ne vous fiez pas au hasard
Votre UI est correcte. Mais qu’en est-il de votre API ?
Tests pratiques d’API et automatisation d’API pour des services REST API et GraphQL.
Des API cassées se cachent derrière une belle interface utilisateur : données incorrectes, champs exposés, contrôles d’authentification manquants, plantages dès le premier input inattendu. Les utilisateurs les rencontrent en production, tout comme les attaquants.
Je teste directement la couche API, là où résident la plupart des bugs réels. Chaque point d’accès est vérifié par rapport à son contrat, avec des tests que vous pouvez relancer à chaque mise à jour.
Ce qui est inclus :
Pourquoi moi ?
Vous ne savez pas quel forfait correspond ? Envoyez-moi votre documentation API (Swagger ou OpenAPI), et je vous répondrai avec une recommandation honnête.
Test d'applications:
API
Appareil:
PC
•
Mac
•
Linux
Traduction automatique
Pourquoi me choisir ?
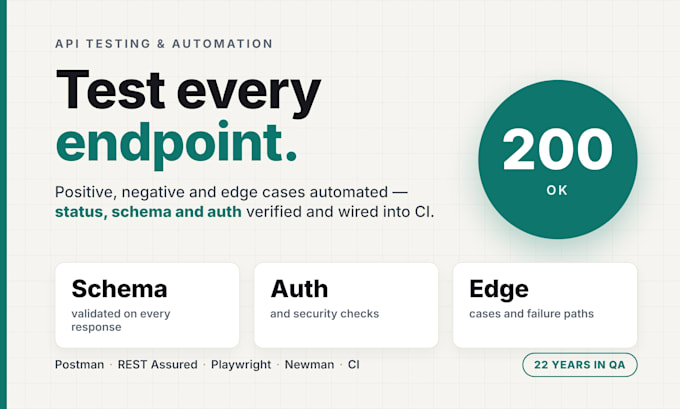
22 ans d’expérience en assurance qualité avec une expertise en tests de performance et de sécurité. Je ne me limite pas au statut 200 : je vérifie le schéma, l’authentification, les permissions et les chemins de défaillance comme le ferait un attaquant ou lors d’un pic de trafic, et vous obtenez des tests que vous pouvez relancer.
Ce qui est inclu?
Couverture des endpoints pour les codes de statut, le schéma de réponse, l’authentification et les permissions, les cas négatifs et limites, une collection Postman ou une suite de code et un rapport de bogue avec des requêtes reproductibles. Standard et Premium ajoutent l’automatisation et un job CI.
Qu'est-ce qui n'est pas inclus ?
Correction de votre code backend, test d’intrusion complet et test de charge avec des objectifs de niveau de service (SLO) (voir mon gig de tests de performance). Les tests d’interface utilisateur ne font pas partie de ce gig. L’environnement de test et les identifiants proviennent de votre côté.
Quel forfait dois-je choisir ?
Basique : jusqu’à 10 endpoints vérifiés avec une collection Postman et un rapport de bogue. Standard : une suite automatisée avec cas positifs, négatifs et limites, exécutions pilotées par les données et CI. Premium : Standard plus tests de contrat, sécurité de base et contrôle de charge rapide.
Tests Postman ou basés sur du code, qu’obtiendrai-je ?
Tout choix vous appartient. Postman avec Newman est le plus rapide pour démarrer et simple pour les non-développeurs. REST Assured (Java) ou Playwright API (TypeScript) conviennent mieux si les tests doivent coexister avec votre code. Si vous hésitez, je recommande l’un selon votre stack.
Testez-vous aussi GraphQL et les microservices ?
Oui. REST, GraphQL et API service-to-service. Pour les microservices, je me concentre sur les contrats entre services et sur les chemins d’erreur : timeouts, retries et pannes partielles, pas seulement le chemin heureux.
Nous n’avons aucune documentation API. Pouvez-vous quand même le tester ?
Oui. Je peux cartographier les points d’accès à partir du trafic frontend ou d’un appel rapide avec un développeur. En prime, vous obtenez une collection Postman qui sert aussi de documentation vivante.
Testerez-vous en production ?
Only des vérifications en lecture seule et uniquement avec votre accord écrit. Les tests fonctionnels, négatifs et de charge s’exécutent sur staging ou un environnement de test, de sorte qu’aucune donnée client réelle n’est touchée et que rien ne se casse pour vos utilisateurs.
De quoi avez-vous besoin de ma part pour commencer ?
L’URL de base d’un environnement de test, la documentation API si vous en avez (Swagger ou OpenAPI), les identifiants ou tokens de test, et les points d’accès ou flux métiers qui comptent le plus. L’accès au dépôt est nécessaire uniquement si la suite doit se trouver dans votre base de code.
Pouvez-vous effectuer un test complet de sécurité ou de charge de mon API ?
Le pack Premium inclut des vérifications de sécurité de base (bypass d’authentification, injection, exposition des données) et un contrôle de charge rapide sur les points d’accès clés. Pour un test de charge complet avec des SLO, consultez mon gig de tests de performance. Un test de pénétration certifié est hors périmètre.
