Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Développeur logiciel IA pour applications web, automatisation et audits de code
Obtenez une vue claire et priorisée des risques courants dans le code source de vos applications web avant leur lancement.
Je réaliserai une analyse complète de risque de code statique des fichiers texte supportés dans votre ZIP soumis. Elle est conçue pour les projets TypeScript, JavaScript, React, Next.js, Node.js, SQL et Supabase.
L’analyse examine des indicateurs liés aux secrets exposés, à l’authentification, à l’autorisation, aux API, aux bases de données, aux dépendances, à la configuration de déploiement, à la gestion des erreurs, à la maintenabilité, à l’accessibilité, à la performance, aux tests, à la documentation et à la préparation au lancement.
Vous recevrez :
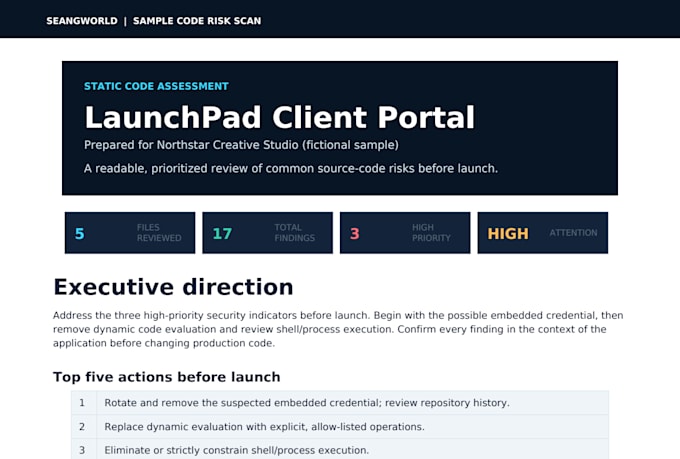
Rapport PDF soigné
Résumé exécutif
Constatations prioritaires
Les cinq actions principales avant le lancement
Feuille de route de remédiation
Suivi des problèmes en CSV
Inventaire du projet et liste de vérification
Portée : un ZIP jusqu’à 12 Mo et 1500 fichiers, livré en un jour.
Le code est traité uniquement en tant que texte. Il n’est pas installé ni exécuté. Il ne s’agit pas de tests d’intrusion, de tests de vulnérabilités en direct, de réparation de code ou de certification de sécurité. Les révisions, corrections et re-scans ne sont pas inclus.


Test d'applications:
Application Web
Appareil:
PC
•
Mac
Traduction automatique
Quels types de projets pouvez-vous analyser ?
J’analyse les fichiers texte supportés issus de projets d’applications web TypeScript, JavaScript, React, Next.js, Node.js, SQL et Supabase.
Installerez-vous ou exécuterez-vous mon application ?
Non. Votre code source est traité uniquement en tant que texte. Je n’installe pas les dépendances, n’exécute pas l’application, ni ne me connecte à vos systèmes en direct.
Que vais-je recevoir ?
Vous recevrez un package prêt à l’emploi comprenant un rapport PDF soigné, des constatations prioritaires, les cinq actions principales, une feuille de route de remédiation, un suivi CSV, un inventaire du projet et une liste de vérification.
S’agit-il de tests d’intrusion ou de certification de sécurité ?
Non. Il s’agit d’une analyse statique du code source. Ce n’est pas un test d’intrusion, un test de vulnérabilités en direct, une vérification de conformité ou une garantie que tous les problèmes seront détectés.
Les corrections, révisions ou re-scans sont-ils inclus ?
Non. Ce service comprend un seul scan d’un ZIP soumis. Les réparations de code, révisions et scans de fichiers corrigés ou remplacés nécessitent une nouvelle commande.