Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Auditeur en sécurité de contrats intelligents, Solidity et EVM
Vous lancez un token cette semaine ? Une seule faille dans les logiques d’émission, de frais ou de propriété peut drainer les détenteurs dès le premier jour. Je vérifie votre contrat ERC-20 ou BEP-20 avant son lancement.
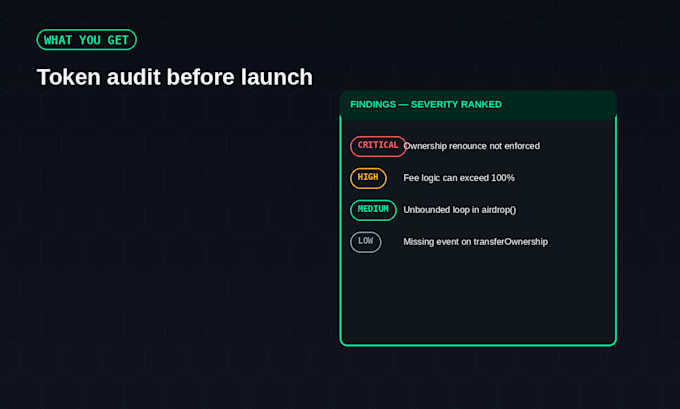
CE QUE VOUS OBTENEZ
Revue manuelle ligne par ligne de votre contrat de token
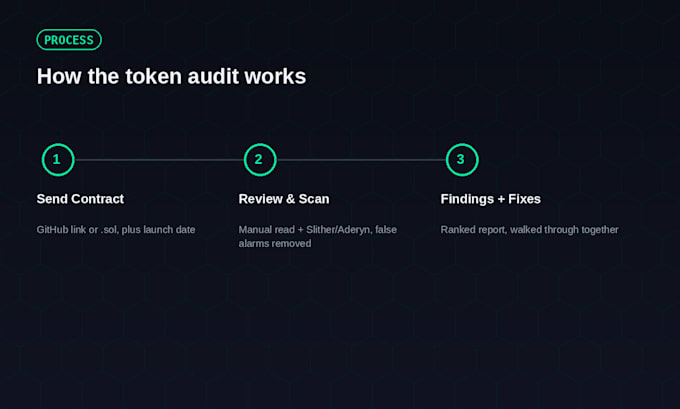
Scans Slither et Aderyn, les fausses alertes étant éliminées
Une liste de constats classés Critique à Faible, chacun avec une correction
COMMENT CELA FONCTIONNE
POURQUOI MOI
J’ai développé les agents d’analyse statique et de test d’exploitation d’ASCAS, un auditeur de contrats intelligents IA (mon projet de fin d’études FAST-NUCES).
CE QUE JE VOUS DEMANDE
Source du contrat (lien GitHub ou fichier .sol)
Chaîne et version du compilateur
Votre date de lancement prévue
Éventuelles fonctionnalités personnalisées : taxe, liste noire, anti-bot, vesting
Vous n’êtes pas sûr que votre contrat respecte la limite de lignes ? Envoyez-moi un message avant de commander et je vous confirmerai en moins d’une heure.
Outils:
MythX
•
Slither
•
Etherscan
Les services de crypto-monnaie se concentrent uniquement sur le développement et la programmation. Ne partagez jamais d'informations sensibles ou de codes privés avec d'autres personnes.
Traduction automatique
Combien de temps pouvez-vous livrer?
Deux jours pour Basic et Standard, trois pour Premium. Ajoutez une livraison express si vous lancez plus tôt.
Re-vérifiez-vous mon contrat après que j’ai corrigé les problèmes ?
Standard et Premium incluent une re-vérification des correctifs que j’ai recommandés. Les nouvelles fonctionnalités comptent comme une nouvelle commande.
Cette audit garantit-t-il que mon token est sûr ?
Aucune audit ne peut garantir cela. Je identifie et explique les problèmes présents dans le code que vous envoyez, à ce commit.
Qu'est-ce qui n'est pas inclus ?
Déploiement de votre contrat, rédaction de nouvelles fonctionnalités, code frontend, conseils sur la liquidité ou la tokenomique, et chaînes non-EVM comme Solana.
Pouvez-vous auditer un token avec des fonctionnalités de taxe, anti-bot ou vesting ?
Oui. Indiquez-les au moment de la commande, car la logique personnalisée est l’endroit où se cachent la plupart des bugs de token.
Distribuez-vous un certificat ou un badge d’audit ?
Vous obtenez un rapport écrit que vous pouvez partager avec votre communauté ou une launchpad. Je ne délivre pas de badges « sécurisés », car aucune revue ne peut certifier cela.