Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Auditeur en sécurité de contrats intelligents, Solidity et EVM
Votre contrat a été audité une fois, mais chaque mise à jour depuis est livrée sans vérification. Je passe en revue chaque nouvelle version de votre code Solidity avant qu’elle n’atteigne le réseau principal.
CE QUE VOUS OBTENEZ
Revue de sécurité de chaque modification dans chaque version
Scan Slither et Aderyn exécutés sur le nouveau code
Un court rapport écrit par revue, classé par gravité avec les correctifs
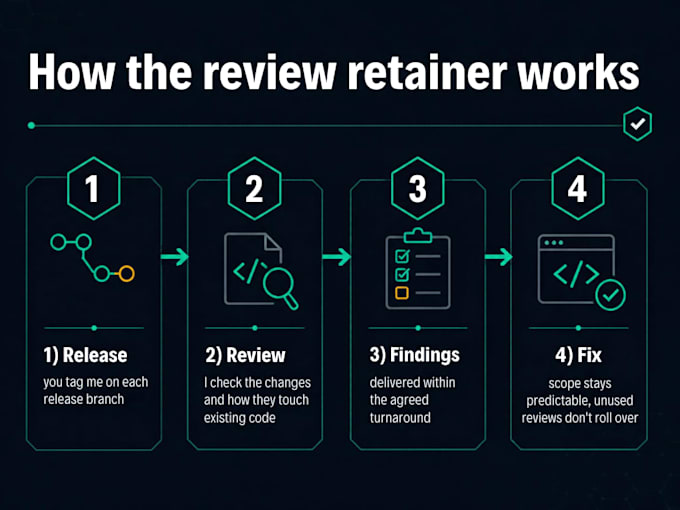
COMMENT CELA FONCTIONNE
POURQUOI MOI
J’ai développé les agents d’analyse statique et de test d’exploits dASCAS, un auditeur de contrats intelligents basé sur l’IA (projet de fin d’études FAST-NUCES), donc je sais où les scanners manquent des bugs logiques.
CE QUE JE VOUS DEMANDE
Accès au dépôt (lecture seule suffit)
Le dernier rapport d’audit, si vous en avez un
Votre rythme de publication habituel
Code jamais audité auparavant ? Commencez par ma prestation d’audit Solidity complète, puis poursuivez avec des revues continues.


Outils:
MythX
•
Slither
•
Securify
Les services de crypto-monnaie se concentrent uniquement sur le développement et la programmation. Ne partagez jamais d'informations sensibles ou de codes privés avec d'autres personnes.
Traduction automatique
S'agit-il d'un audit complet ?
Non. Il examine ce qui a changé à chaque release et comment cela affecte le code existant. Pour un code jamais audité auparavant, commandez d’abord la prestation d’audit complète.
Comment mesure-t-on la portée ?
Par les lignes de Solidity dans les contrats que vous indiquez comme périmètre. Les bibliothèques comme OpenZeppelin sont exclues sauf si vous les avez modifiées.
Quelles chaînes supportez-vous ?
Toute chaîne EVM : Ethereum, BNB Chain, Polygon, Arbitrum, Base. Pas de Solana, Move ou autre code non-EVM.
Une audit garantit-il que mon contrat est sûr ?
Non. Il réduit le risque en identifiant et en démontrant les problèmes présents dans le commit que j’examine. Le code modifié après ce commit n’est pas couvert.
Qu’est-ce qui est hors du périmètre ?
Rédaction de nouvelles fonctionnalités, code frontend ou backend, déploiement, conception économique ou tokenomics, et ajout de code après le commit audité.
Quel support puis-je obtenir après la livraison ?
Vous pouvez poser des questions sur le rapport pendant 7 jours. Standard et Premium incluent des re-vérifications de vos corrections.