Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Développeur Android et iOS, Java, Kotlin, Flutter, Dart, React Native
Votre site web, application web, API, serveur ou système est-il sécurisé contre les menaces informatiques ? Je réaliserai un test de pénétration professionnel et une évaluation des vulnérabilités pour vous aider à identifier les faiblesses de sécurité avant qu'elles ne soient exploitées.
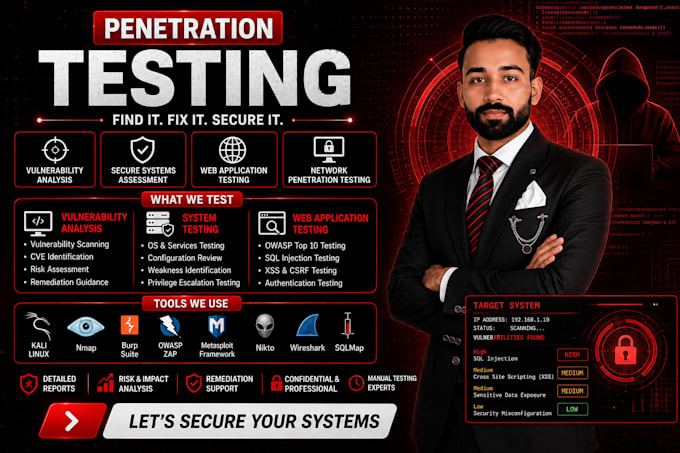
Je propose des tests de sécurité autorisés pour les sites web, applications web, API, serveurs et systèmes. Mon approche combine des tests manuels avec des outils de cybersécurité standards pour identifier les vulnérabilités, valider les résultats, évaluer les risques et fournir des recommandations pratiques pour la correction.
Ce que je peux tester
Test de sécurité
Selon votre forfait et vos besoins, le test peut inclure un test OWASP Top 10, une évaluation des vulnérabilités, un test d'authentification, un test d'autorisation, une analyse de la sécurité des sessions, un test de validation des entrées, une vérification des mauvaises configurations de sécurité, une vérification de l'exposition de données sensibles


Appareil:
Ordinateur
•
Ordinateur portable
•
Serveur
Système opérateur:
Windows
•
Linux
Traduction automatique
Q : De quoi avez-vous besoin avant de commencer le test d'intrusion ?
R : J'ai besoin de l'URL/IP cible, du périmètre du test, des identifiants nécessaires (si applicable) et de la confirmation que vous avez l'autorisation de tester la cible.
Q : Que pouvez-vous tester ?
R : Je peux tester des sites web, applications web, API, serveurs et systèmes autorisés en fonction du forfait choisi et du périmètre convenu.
Q : Utilisez-vous Burp Suite ?
R : Oui. Je peux utiliser Burp Suite avec des outils tels que Nmap, OWASP ZAP, Nuclei, Wireshark, Postman et Kali Linux, selon la cible.
Q : S'agit-il d'une analyse de vulnérabilités ou d'un test de pénétration ?
R : Le service peut inclure une analyse automatisée des vulnérabilités, mais je réalise également des tests de sécurité manuels et valide les résultats importants lorsque cela est pertinent.
Q : Vais-je recevoir un rapport de sécurité ?
R : Oui. Le rapport peut inclure les vulnérabilités, leur gravité, des preuves, l'impact potentiel et des recommandations pour la correction.
Q : Pouvez-vous retester après correction des vulnérabilités ?
R : Oui. Le retesting peut être inclus dans le forfait applicable pour vérifier si les vulnérabilités signalées ont été correctement traitées.
Q : Dois-je fournir mes identifiants de connexion ?
R : Seulement si un test authentifié est nécessaire. Les identifiants doivent être fournis par un moyen sécurisé et uniquement pour un test autorisé.
Q : Pouvez-vous tester un site web en production en direct ?
R : Oui, si vous possédez le site ou si vous avez une autorisation explicite, et si le périmètre et le calendrier du test sont convenus à l'avance.
Q : Testez-vous des sites ou systèmes tiers ?
R : Non. Je ne teste que les systèmes pour lesquels le client a une autorisation appropriée.
Q : Que se passe-t-il si vous trouvez une vulnérabilité critique ?
R : Je documenterai et communiquerai la découverte de manière responsable, en expliquant son impact potentiel et en fournissant des recommandations appropriées pour la correction.