Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Analyste en sécurité des applications
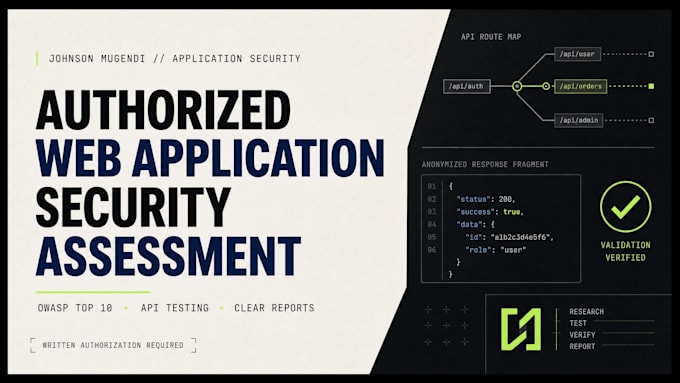
Je vais réaliser une évaluation de la sécurité d'une application web autorisée pour aider à identifier les vulnérabilités courantes et les faiblesses en matière de sécurité. Je peux examiner des sites web ou des API pour détecter les problèmes de l'OWASP Top 10, le contrôle d'accès cassé, IDOR, divulgation d'informations, problèmes d'authentification et failles de logique métier. Vous recevrez un rapport clair avec les constatations, la gravité, les étapes de reproduction, des preuves et des conseils pratiques pour la remédiation. Tous les tests sont effectués uniquement avec votre autorisation écrite et dans le cadre d’un périmètre convenu. Veuillez fournir l’URL cible, les identifiants de test si nécessaire, et votre périmètre de test approuvé avant le début de l’évaluation. Ce service ne garantit pas que toutes les vulnérabilités seront découvertes.