Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Traduction automatique
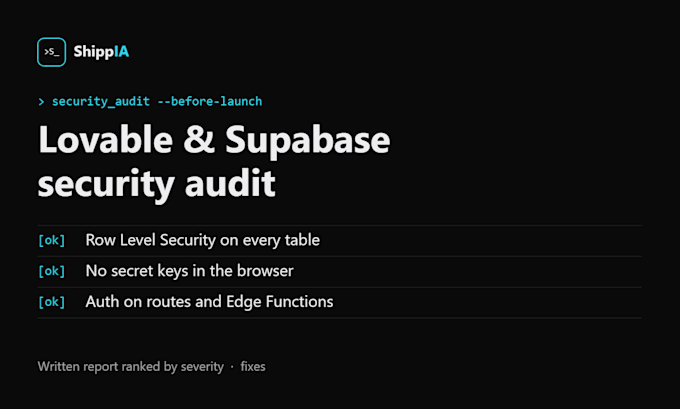
Votre application fonctionne, mais les données de vos utilisateurs sont-elles réellement protégées ? Les applications construites avec Lovable, Bolt ou Supabase présentent souvent des failles telles que l’absence de Row Level Security, des clés secrètes exposées dans le navigateur, ou des routes non protégées. J’examine votre projet, je classe chaque problème par gravité et je vous indique en des termes simples ce qui est en jeu et comment le corriger. Tout est écrit : un rapport clair que vous conservez.
Ce que je vérifie : Row Level Security sur chaque table, clés secrètes exposées dans le navigateur, authentification sur les routes et les points d’accès API, et les Edge Functions.
Rapport d’audit : un rapport écrit classé par gravité.
Audit + corrections critiques : je corrige également les problèmes bloquants (politiques RLS, lacunes d’authentification, exposition des clés). La rotation des clés se fait par vous, sur vos propres comptes.
Prêt pour le lancement : en plus des sauvegardes et d’un plan de restauration, limitation de débit, secrets dans les variables d’environnement, gestion des erreurs et une liste de vérification finale.
Je n’audite que les applications dont vous êtes propriétaire et avec votre autorisation écrite. Je ne vous demande jamais votre mot de passe.
AI Developer, Automations, Web and Mobile Apps, Python, n8n
Langues
Traduction automatique
Traduction automatique
Avez-vous besoin de mon mot de passe ?
Non. Vous m’invitez en tant que collaborateur sur votre projet Supabase ou Lovable. Vous conservez le contrôle total et pouvez retirer mon accès à tout moment.
Allez-vous modifier mon application en production ?
Pas sans votre accord. Le paquet rapport d’audit ne modifie rien. Pour les corrections, je travaille sur une copie de staging d’abord lorsque vous en avez une, et vous examinez chaque modification avant sa mise en production.
Qui fait tourner les clés exposées ?
Vous le faites, sur vos propres comptes, donc personne d’autre ne détient vos nouvelles clés. Je vous indique exactement quelles clés faire tourner et comment.
Pouvez-vous auditer une application que je ne possède pas ?
Non. Je n’audite que les applications dont vous êtes propriétaire ou autorisé à auditer, avec votre confirmation écrite avant de commencer.
