Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Testeur de pénétration
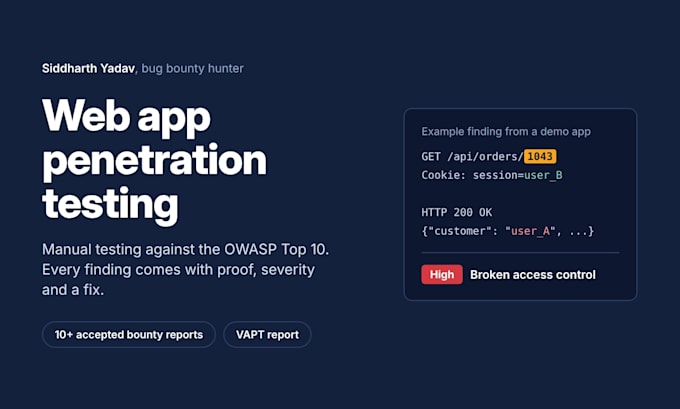
Votre site web ou votre application web est-il réellement sécurisé ? Je suis Siddharth, spécialiste en cybersécurité et chasseur de bugs actif (HackerOne & Bugcrowd) avec plus de 10 rapports de vulnérabilités acceptés, dont une prise de contrôle de compte P2 résolue. Je repère les failles exploitées par les attaquants et je les explique en termes simples.
CE QUE JE TESTE (OWASP Top 10)
- Failles d’authentification et de session
- Contrôle d’accès rompu et IDOR
- Injection (SQLi, XSS)
- Problèmes de logique métier et d’API
- Mauvaises configurations de sécurité
CE QUE VOUS OBTEZ
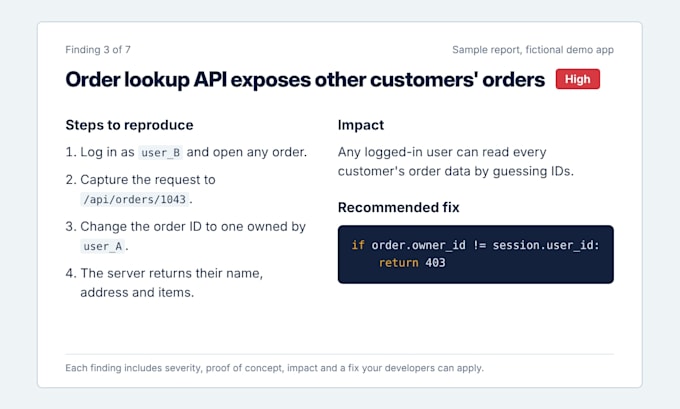
- Rapport détaillé avec des niveaux de gravité
- Preuve de concept et étapes de reproduction
- Recommandations claires de correctifs pour vos développeurs
OUTILS : Burp Suite, Kali Linux, tests manuels
FORMATS
Basic : scan + rapport court
Standard : pentest manuel d’une seule application web
Premium : VAPT complet + test d’API + rétest gratuit
Les tests ne sont réalisés qu’avec votre autorisation écrite, et toutes les constatations restent confidentielles. Contactez-moi avant de commander afin que nous confirmions le périmètre.


Traduction automatique
Ai-je besoin de vous donner l’autorisation de tester mon site ?
Oui. Je ne teste qu’avec votre autorisation écrite et dans le cadre que nous avons défini. J’enverrai un court message de confirmation avant de commencer.
Le test va-t-il casser ou ralentir mon site ?
J’évite les tests destructifs et les charges lourdes. Si vous êtes inquiet, je peux tester une copie de staging plutôt que votre site en production.
Que comprend le rapport ?
Chaque constatation est accompagnée d’un niveau de gravité, d’une preuve de concept, des étapes de reproduction et d’une recommandation de correction, rédigées pour que les développeurs puissent agir rapidement.
Pouvez-vous tester des applications mobiles ou des réseaux ?
Ce service concerne les applications web et les sites web. Contactez-moi d’abord si vous avez besoin de quelque chose d’autre et je vous dirai si je peux aider.