Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Des plateformes web full stack, du prototype à la production
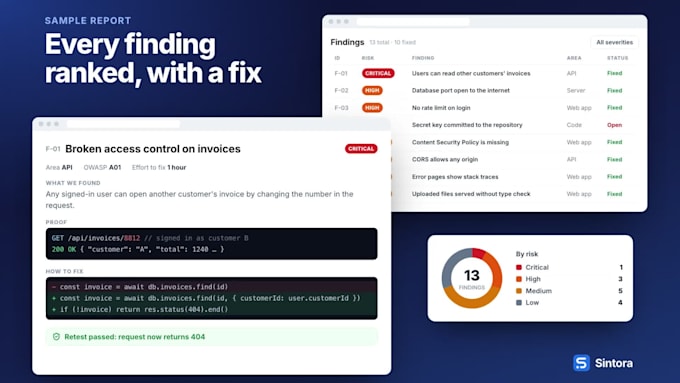
Votre application web ou votre serveur présentent-ils des failles que vous ne voyez pas ? Nous les testons, nous classons chaque constat selon le niveau de risque et nous vous aidons à les corriger.
Nous sommes Sintora Labs, une équipe produit qui construit et exploite sa propre plateforme SaaS multi-locataires. Une revue de sécurité fait partie de chaque version que nous livrons, et nous en faisons désormais autant pour votre produit.
Ce que nous vérifions :
Ce que vous obtenez :
Nos règles : nous ne testons que des systèmes que vous possédez ou pour lesquels vous êtes autorisé à tester, nous utilisons des méthodes non destructives et vos données restent confidentielles.
À noter : aucune audit ne peut prouver qu’un système est à 100 % sécurisé. Nous signalons ce que nous trouvons dans le cadre et le délai convenus.
Vous ne savez pas quel paquet convient le mieux ? Envoyez-nous un message avant de commander.

Appareil:
Serveur
Système opérateur:
Linux
•
Ubuntu
Traduction automatique
De quoi avez-vous besoin de ma part pour commencer ?
L’URL de votre application, des comptes de test pour chaque rôle et votre confirmation écrite que vous possédez le système ou que vous êtes autorisé à le tester. Pour le serveur et la revue du code, nous avons aussi besoin d’un accès temporaire.
Les tests risquent-ils de faire tomber mon site ?
Nous utilisons des méthodes sûres et non destructives et effectuons les tests les plus lourds sur une copie de pré-production ou dans une plage horaire que vous choisissez. Tout test comporte un léger risque, merci de générer une nouvelle sauvegarde avant que nous commencions.
Corrigez-vous les problèmes ou vous limitez-vous à les signaler ?
L’offre Basic et Standard vous fournissent un rapport avec des corrections pas à pas. En Premium, nous appliquons les corrections dans votre code et sur votre serveur, puis nous retestons.
Avec quelles technologies travaillez-vous ?
Next.js, React, Node.js, Supabase et PostgreSQL, Ruby on Rails, Vue, serveurs Linux avec Nginx et Docker, VPS cloud. Autre chose ? Contactez-nous d’abord.
Pouvez-vous tester un site internet qui ne vous appartient pas ?
Non. Nous ne testons que des systèmes pour lesquels nous avons l’autorisation du propriétaire.
Mes données sont-elles en sécurité ?
Nous n’utilisons votre accès que pendant l’audit et nous ne conservons aucune copie de vos données au-delà des éléments présentés dans le rapport. Veuillez révoquer notre accès après la livraison.