Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Ingénieur DevOps
Je vais configurer votre infrastructure AWS automatiquement en utilisant Terraform (Infrastructure as Code). Professionnel, prêt pour la production et entièrement documenté.
CE QUE VOUS OBTENEZ :
Configuration complète de l'infrastructure AWS avec Terraform
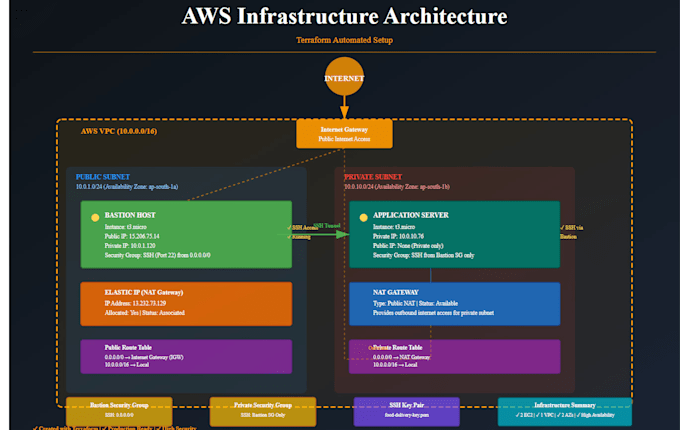
VPC personnalisé avec sous-réseaux publics et privés
Instances EC2 (hôte Bastion + serveur d'application)
Groupes de sécurité avec accès au minimum nécessaire
Passerelle Internet et NAT Gateway
Adresses IP Elastic configurées
Tables de routage et routage configuré
Gestion des paires de clés SSH
Tous les fichiers Terraform (5 à 9 fichiers .tf, prêts pour la production)
Définitions complètes des variables
Plus de 20 pages de documentation détaillée
Diagrammes d'architecture et guides de configuration
Guides de déploiement et de modification
Support par email pendant 7 jours après livraison
CE QUI EST CRÉÉ :
VPC (Virtual Private Cloud) - 10.0.0.0/16
Sous-réseau public (10.0.1.0/24) - pour Bastion / ressources accessibles via Internet
Sous-réseau privé (10.0.10.0/24) - pour les serveurs d'application
Passerelle Internet - accès Internet public
NAT Gateway - accès sortant pour le sous-réseau privé
Adresse IP Elastic - pour NAT Gateway
Hôte Bastion (t3.micro) - point d'accès sécurisé
Serveur d'application (t3.micro) - dans le sous-réseau privé
Groupes de sécurité - avec des règles de pare-feu appropriées
Tables de routage - routage public et privé