Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
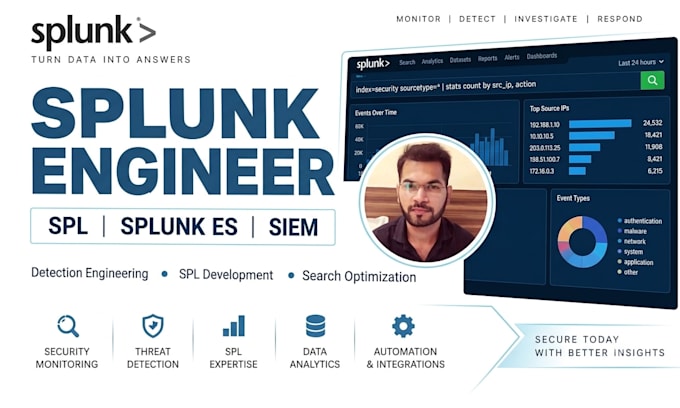
Ingénieur senior en sécurité Splunk
Vous avez besoin d’aide avec Splunk SPL, tableaux de bord, alertes, rapports ou modèles de données ?
Je suis un ingénieur Splunk senior avec plus de 10 ans d’expérience en informatique et plus de 8 ans d’expérience pratique avec Splunk.
Je peux vous aider à créer, dépanner et optimiser les recherches Splunk, ainsi qu’à élaborer des solutions de surveillance et de sécurité efficaces.
Mes services Splunk incluent :
Développement et dépannage SPL
Optimisation des recherches SPL et amélioration des performances
Création et personnalisation de tableaux de bord Splunk
Création de détections pour Splunk Enterprise Security (ES)
Développement et ajustement de cas d’utilisation en sécurité
Création et configuration d’alertes Splunk
Recherches programmées et alertes
Création et personnalisation de rapports Splunk
Création et configuration de modèles de données Splunk
Recherches basées sur tstats et modèles de données
Lookups, jointures et sous-recherches
Extraction de champs et validation des données
Dépannage de l’administration Splunk
Intégrations REST API et HEC
Intégrations Jira/Splunk
Automatisation avec Python et Shell
Je peux travailler avec :
Splunk Enterprise
Splunk Cloud
Splunk Enterprise Security
SPL
Modèles de données
Lookups
Tableaux de bord
Alertes
Rapports
Recherches programmées
Traduction automatique
De quelles informations avez-vous besoin de moi pour commencer ?
Veuillez fournir votre besoin, la recherche SPL existante si disponible, des exemples d'événements ou des informations pertinentes sur les champs, le résultat attendu, et votre environnement/version Splunk si connu. Pour le dépannage, des captures d'écran ou messages d'erreur sont également utiles.
Pouvez-vous créer une requête SPL dans Splunk à partir de zéro ?
Oui. Je peux créer des recherches SPL à partir de zéro en fonction de vos besoins en surveillance, reporting, investigation, tableaux de bord ou détection de sécurité.
Pouvez-vous optimiser une recherche Splunk existante ?
Oui. Je peux revoir votre SPL existante et optimiser sa structure, ses filtres, ses commandes, l'utilisation des modèles de données et l'efficacité globale tout en conservant le résultat requis.
Pouvez-vous créer des détections de sécurité pour Splunk Enterprise Security ?
Oui. Je peux développer la logique de détection de sécurité et des cas d'utilisation pour Splunk ES en fonction de vos besoins et des données de logs disponibles. Cela peut inclure le développement SPL, la logique de détection, l'ajustement, les tests et la documentation.
Pouvez-vous travailler avec des recherches Splunk complexes ?
Oui. Je peux travailler avec des SPL avancés impliquant tstats, modèles de données, recherches de correspondance, sous-recherches, jointures, appends, eventstats, streamstats, extractions de champs, logique temporelle et optimisation des recherches.
Pouvez-vous travailler avec mon environnement Splunk existant ?
Oui, lorsque cela est approprié. Je peux examiner les recherches, configurations, captures d'écran, exemples d'événements et besoins fournis. Un accès direct à un environnement de production n'est pas nécessaire pour de nombreuses tâches. Toute exigence d'accès pour la mise en œuvre sera discutée avant le début.