Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Votre site web ou API est-il réellement sécurisé ou simplement considéré comme tel ?
Je suis étudiant en cybersécurité et chercheur en sécurité indépendant, spécialisé dans la détection et le signalement de vulnérabilités réelles. Je ne suis pas quelqu’un qui utilise un scanner automatisé et le qualifie de « pentest ».
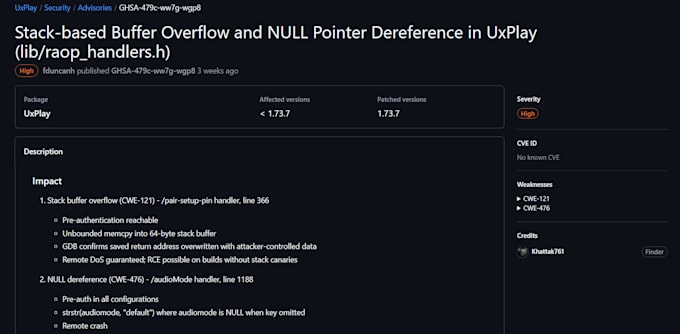
Je possède un CVE crédité pour une vulnérabilité du monde réel que j’ai découverte et divulguée de manière responsable, ainsi que plusieurs avis de sécurité de haute gravité publiés pour des projets open source via une divulgation coordonnée. En parallèle de mes recherches, je fais partie d’une équipe CTF classée numéro 1 au Pakistan, avec plusieurs victoires lors de tournois nationaux.
Ce que je propose :
Test d’intrusion manuel d’applications web et d’API (OWASP Top 10 & API Top 10)
Injection SQL, XSS, SSRF, IDOR, contournement d’authentification, conditions de course, failles de logique métier
Rapports clairs et exploitables avec évaluations de gravité (CVSS) et conseils de remédiation
Vérification manuelle authentique, pas un scan automatisé reconditionné
Je suis encore en début de parcours en tant que freelance ici sur Fiverr, mais les compétences derrière cette offre sont prouvées par de vraies vulnérabilités divulguées, des recherches publiées et des résultats constants dans la sécurité compétitive, pas seulement par des certificats ou des affirmations.


Test d'applications:
Application Web
Technologie de développement:
C / C++
•
JavaScript
•
PHP
•
Python
•
SQL
Appareil:
Linux
Traduction automatique
De quelles informations avez-vous besoin de ma part pour commencer ?
Il suffit de fournir l’URL ou le endpoint API que vous souhaitez tester, la portée (quelles pages/endpoints sont dans le périmètre), et une permission écrite pour tester si ce n’est pas votre propre domaine.
S'agit-il d'un test manuel ou simplement d'une analyse automatisée ?
Mes tests sont manuels, soutenus par des outils comme Burp Suite et OWASP ZAP pour une couverture complète, et non un rapport de scanner brut sans revue humaine.
Ai-je besoin de connaissances techniques pour comprendre le rapport ?
Non. Chaque rapport inclut un résumé clair avec des évaluations de gravité, ainsi que des détails techniques et des étapes de remédiation que votre équipe de développement peut appliquer directement.
Le test affectera-t-il mon site en ligne ou causera-t-il une interruption ?
Je teste avec soin dans le périmètre convenu pour éviter toute perturbation, mais pour les systèmes en production, je recommande de tester sur un environnement de staging lorsque c’est possible, ou de planifier pendant les heures creuses.
Signez-vous une NDA ?
Oui, je suis prêt à signer un NDA avant de commencer si vous en avez besoin.
Que se passe-t-il si vous trouvez des vulnérabilités critiques ?
Je signalerai immédiatement les vulnérabilités critiques ou à haute gravité plutôt que d’attendre la livraison finale, afin que vous puissiez commencer la remédiation sans délai.