Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Développement de produits Web, mobiles, blockchain et IA
Le code généré par l’IA peut sembler prêt à être lancé tout en cachant des risques de sécurité et de fiabilité. J’examine le code d’applications web provenant de Cursor, Claude Code, Lovable, Bolt, Replit ou de tout autre flux de travail et transforme les constats en un plan d’action clair.
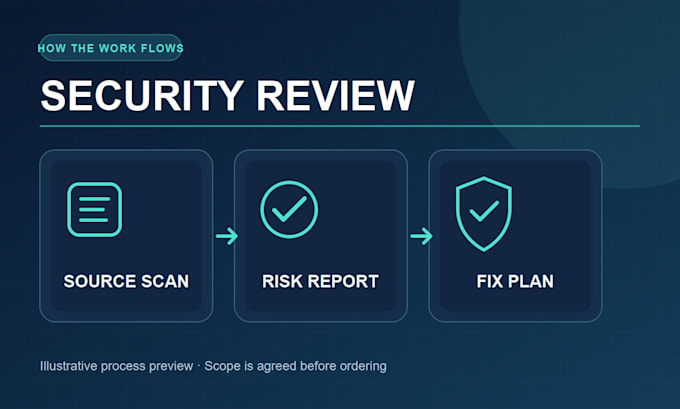
Je vérifie l’authentification et le contrôle d’accès, les secrets exposés, la validation des entrées, les risques d’injection, les permissions de la base de données, les dépendances, la configuration et la maintenance. Chaque constat inclut la gravité, l’emplacement du fichier, l’impact et une recommandation pratique. L’examen manuel est soutenu par des outils appropriés.
Quick Scan couvre jusqu’à 15 fichiers et les risques critiques/élevés. Full Audit couvre jusqu’à 50 fichiers avec un rapport PDF classé par gravité. Audit + Fixes couvre jusqu’à 100 fichiers, corrige jusqu’à 10 constats convenus et les recoupe. Chaque package comprend une démonstration des constatations en direct: 30 minutes pour Quick Scan et Full Audit, 60 minutes pour Audit + Fixes. Le compte des fichiers se réfère aux fichiers sources; nous convenons de la portée du dépôt avant la commande.
SPARK+ Technologies apporte plus de 8 années d’expérience dans la livraison de logiciels. Envoyez-moi un message avec votre stack, la taille du dépôt et votre principale préoccupation afin que je puisse confirmer le bon package et le délai.
Technologie de développement:
Dactylographiés
Traduction automatique
Avez-vous besoin d’accéder à mon dépôt privé ?
Une invitation en lecture seule au dépôt ou une archive de code suffit. Nous pouvons convenir de l’accès et de la portée dans les messages Fiverr avant que vous passiez commande.
Qu’est-ce qui est inclus dans Audit + Fixes ?
Cela comprend l’audit complet, les modifications de code pour jusqu’à 10 constatations convenues, et une recoupe de ces corrections. Si la portée est plus large, je proposerai une offre personnalisée séparée avant le début des travaux.
Pouvez-vous auditer un projet construit avec Cursor, Lovable ou Bolt ?
Oui, si vous pouvez partager le code source exporté ou le dépôt. Indiquez-moi le framework, le nombre approximatif de fichiers sources et tout souci de déploiement ou d’accès.
Et si l’audit ne révèle aucun problème critique ?
Vous recevrez tout de même le rapport des constatations convenu. Je documenterai les contrôles réalisés, les risques de gravité inférieure et les améliorations pratiques; une revue limitée n’est pas une garantie que le logiciel est sans risque.